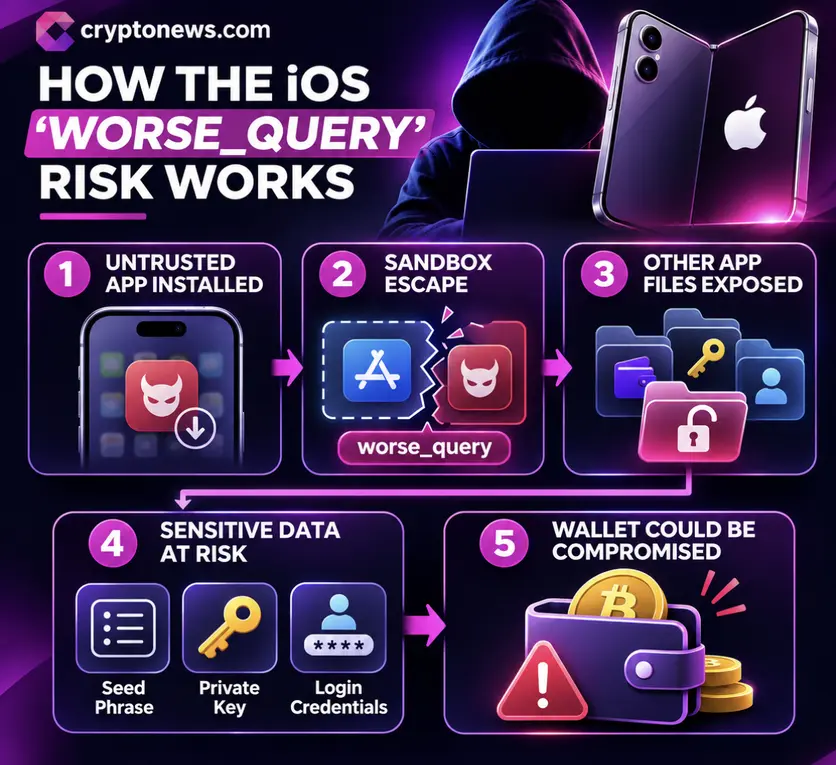
Binance предупредила пользователей Apple об опасной уязвимости iOS, которая может привести к утечке криптокошельков, приватных ключей и учетных данных для входа. Эта уязвимость, получившая название worse_query, позволяет вредоносным приложениям получать доступ к файлам, которые обычно изолированы внутри других приложений. Binance определила несколько затронутых версий программного обеспечения iOS и настоятельно рекомендует пользователям немедленно удалить ненадежные приложения.
Уязвимость угрожает не только криптокошелькам; приложения, хранящие конфиденциальную информацию локально, также могут раскрыть пароли, данные аутентификации и личные файлы. Это делает последнее предупреждение особенно тревожным для пользователей iPhone, которые полагаются на свои устройства для банковских операций и криптотранзакций.
Binance заявляет, что проблема затрагивает саму iOS, а не их собственную инфраструктуру кошельков. Пользователям, подозревающим, что их устройства были скомпрометированы, следует создать новые кошельки на чистых устройствах и переместить свои средства. Биржа также рекомендует сбросить активные сеансы входа и обновить установленное программное обеспечение.
Binance предупреждает об опасном побеге из песочницы iOS
Уязвимость использует песочницу приложений Apple — механизм безопасности, предназначенный для разделения приложений друг от друга. Обычно приложение не может свободно получать доступ к частным файлам другого приложения. Эта изоляция защищает конфиденциальную информацию, даже когда пользователи устанавливают несколько приложений на одно устройство.
Вот где начинается опасность: эксплойт worse_query, по сообщениям, обходит эти ограничения. Вредоносное приложение потенциально может получить доступ к каталогам, содержащим информацию, принадлежащую другим установленным приложениям.
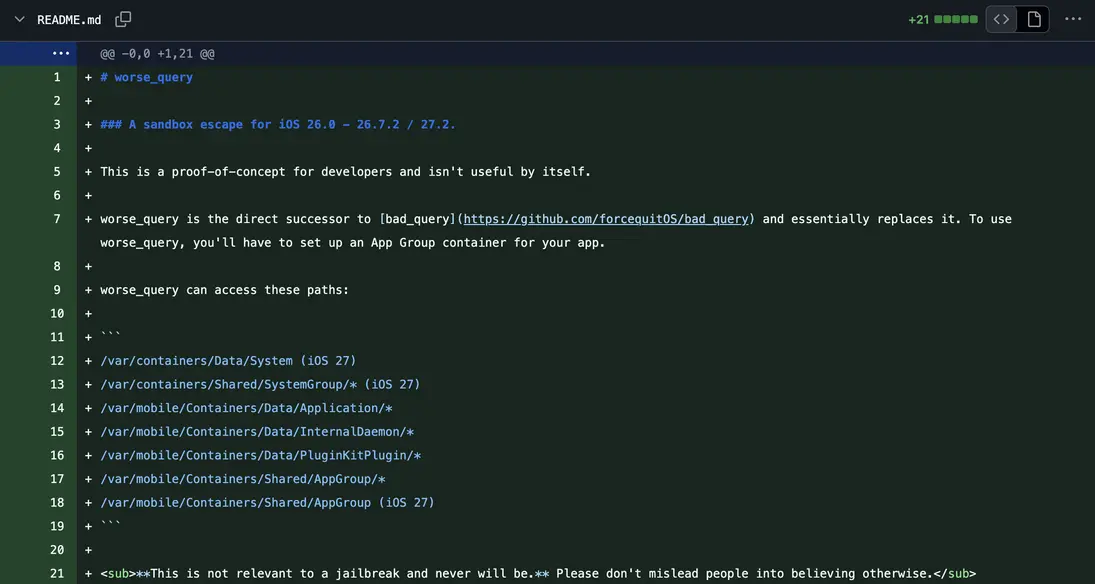
Исследователь, стоящий за общедоступным репозиторием GitHub, описывает worse_query как побег из песочницы, затрагивающий iOS 26 и iOS 27. Проект определяет затронутые версии, охватывающие iOS 26.0–26.7.2 и iOS 27.2. Binance предупреждает, что раскрытая информация может включать фразы восстановления криптовалюты, приватные ключи и учетные данные для входа.
Реальная опасность частично зависит от того, как отдельные приложения хранят конфиденциальную информацию. Кошельки, хранящие фразы восстановления или другие учетные данные в доступных локальных файлах, сталкиваются с особыми рисками.
Исследователи безопасности также подчеркнули важность защиты информации кошелька в открытом виде. Начальник отдела безопасности SlowMist предупредил, что уязвимость может подорвать предположения об изоляции между контейнерами приложений.
Пользователи Apple сталкиваются с вопросами о обновлениях безопасности
График обновлений безопасности Apple добавляет еще одно измерение к предупреждению Binance об iOS. В списке доступных версий программного обеспечения Apple для обновлений безопасности указаны iOS 27.2 и iOS 26.7.2, обе выпущенные 26 октября 2026 года.
Однако в опубликованных Apple рекомендациях по безопасности явно не упоминается worse_query по названию. В настоящее время нет подтвержденного публичного заявления о том, что эти обновления полностью устраняют конкретный побег из песочницы.
Отдельный проект на GitHub, реализующий эксплойт, также сообщил 8 ноября, что доступные версии программного обеспечения Apple не исправили worse_query. Это оставляет пользователям значительный пробел между установкой последнего доступного обновления и подтверждением того, что конкретная уязвимость была исправлена.
Binance рекомендует установить последнюю официальную версию iOS и обновлять все приложения. Она также призывает пользователей удалять приложения из неизвестных источников, включая файлы IPA, подписанные вручную.
Для нас, криптодержателей, самый безопасный ответ на подозрение о компрометации выходит за рамки простого удаления подозрительного программного обеспечения.
Предыдущие атаки на iPhone привлекли внимание к криптокошелькам
Последнее предупреждение для iPhone следует за несколькими инцидентами безопасности, связанными с вредоносными приложениями и криптоданными. В сентябре Binance предупредила пользователей о FomoPeek — стороннем приложении, версии 1.1 и 1.2 которого, по сообщениям, содержали вредоносный код.
Исследователи безопасности обнаружили, что программное обеспечение может использовать уязвимости iOS для получения повышенных привилегий устройства. Потенциально раскрываемая информация включала фразы восстановления, приватные ключи, учетные данные для входа и другие локально хранимые данные.
Совсем недавно CertiK осветила фреймворк эксплойтов DarkSword, который, по сообщениям, нацеливался на криптовалютные приложения через скомпрометированные веб-сайты и уязвимые iPhone.
Эти инциденты используют различные методы атак. Тем не менее, они демонстрируют, почему безопасность смартфонов становится все более важной для криптодержателей.
Предупреждение Binance об iOS подчеркивает фундаментальную проблему самостоятельного хранения: защита фразы восстановления означает защиту каждого места, где эта информация может храниться.
Всегда имейте в виду, что редакции могут придерживаться предвзятых взглядов в освещении новостей.
Автор – Ahmed Barakat