Франция столкнулась с серией громких кибератак, направленных против учреждений внутри страны. Согласно отчету Bloomberg, Crédit Mutuel Arkéa, одна из крупнейших банковских групп страны, сообщила, что хакеры совершили мошеннические транзакции и похитили деньги у финансового гиганта.
Подробности самой атаки остаются скудными, но, похоже, хакерам удалось провести серию мошеннических транзакций, в результате которых деньги были выведены из банка. Финансовое учреждение еще не раскрыло точную сумму украденного, хотя, по данным Reuters, оно заявило, что сумма меньше 133 миллионов долларов, о которых сообщала CoinDesk. Банк настаивает, что украденная сумма «не носит характера, способного подорвать финансовую мощь и устойчивость Группы».
В отчете CoinDesk цитируется блокчейн-исследователь ZachXBT, который первым сообщил о предполагаемой краже на этой неделе, а затем идентифицировал Crédit Mutuel Arkéa как предполагаемую жертву. И хотя его цифры могут быть предметом споров, похоже, он, по крайней мере, опередил события, заметив взлом. В своем посте в Telegram известный крипто-исследователь указал, что средства были выведены со счетов на криптовалютных биржах в виде USDC и USDT, двух стейблкоинов, привязанных к доллару США. Затем эти средства, по-видимому, были отмыты через ряд других криптовалют и бирж, включая конвертацию в ориентированную на конфиденциальность криптовалюту Monero, чтобы попытаться скрыть следы.
Крипто-составляющая, безусловно, заслуживает внимания, учитывая недавнее масштабное хищение активов с криптобиржи Binance, в результате которого в конце прошлого месяца было незаконно выведено более 6 миллиардов долларов в цифровой валюте. ФБР приписало эту атаку северокорейским хакерам.
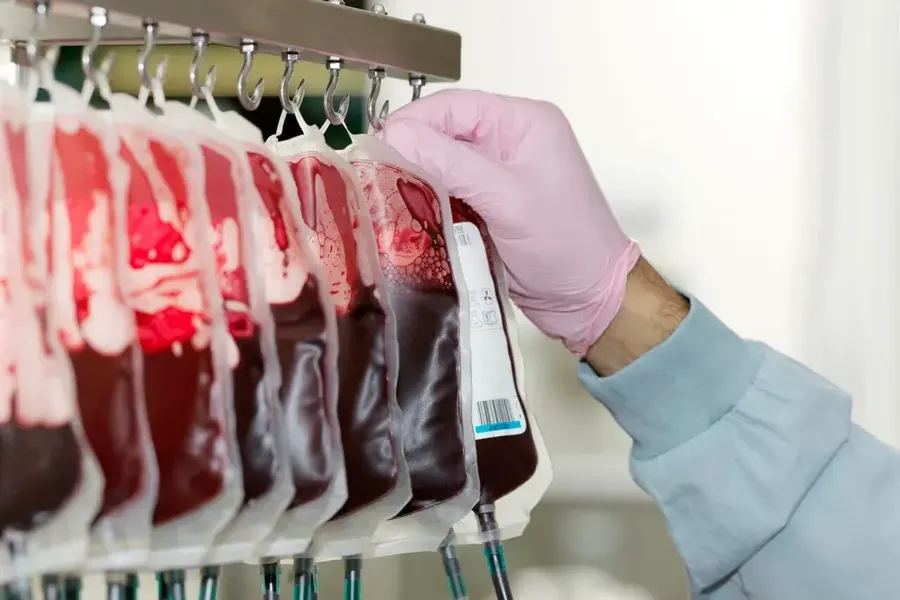
Но кибератакам подвергаются не только финансовые учреждения. Согласно отчету The Guardian, системы охлаждения на трех объектах национальной службы крови Франции также недавно были скомпрометированы хакерами, которые, вместо того чтобы похищать деньги, по-видимому, пытались саботировать важный медицинский ресурс. Согласно отчету, злоумышленникам удалось получить доступ к системам управления подрядчика по холодильному оборудованию и повысить температуру и настройки разморозки на трех отдельных объектах холодильного хранения, где хранились продукты крови.
Хотя французские власти заявили, что им удалось вовремя заметить изменения и принять меры, чтобы предотвратить потерю каких-либо продуктов крови, это, безусловно, кажется иным и более тревожным типом атаки, чем взлом банка или криптобиржи. Деньги можно заменить, по крайней мере, теоретически. Продукты крови нельзя пополнить по запросу, и пациенты могут пострадать от реального вреда, если эти запасы будут скомпрометированы.
Всегда имейте в виду, что редакции могут придерживаться предвзятых взглядов в освещении новостей.
Автор – AJ Dellinger