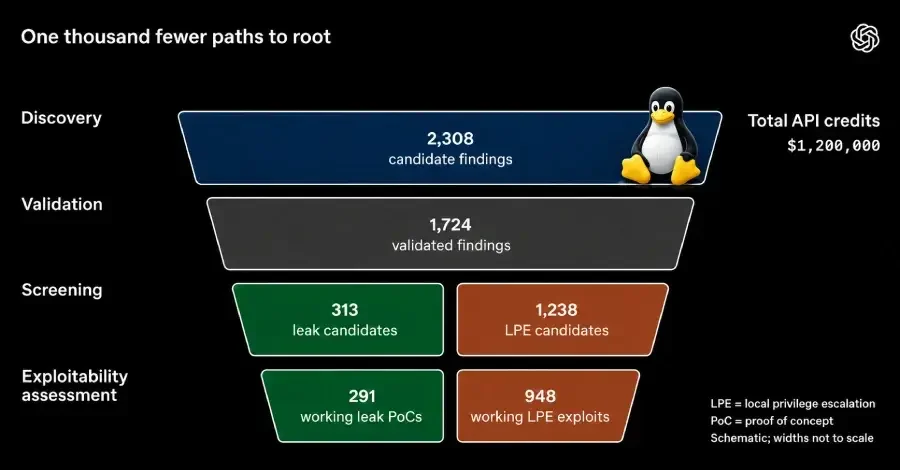
OpenAI в среду представила конвейер, который использовал предстоящую модель искусственного интеллекта (ИИ), ориентированную на кибербезопасность, для проверки и исправления 948 уязвимостей локального повышения привилегий в Linux при затратах на API в размере 1,2 миллиона долларов. «Наш прототип идентифицировал и проанализировал 2308 потенциальных уязвимостей в ядре Linux, динамически воспроизвел 1724 уязвимости и создал 948 эксплойтов для локального повышения привилегий (LPE), которые могли бы позволить непривилегированному локальному пользователю получить root-доступ», — заявила компания OpenAI. Эти результаты основаны на 24 эксплойтах LPE, которые, как сообщалось, были обнаружены моделью GPT‑5.5‑Cyber от OpenAI еще в июне 2026 года. Последнее исследование превращает этот процесс в агентный конвейер, состоящий из пяти этапов. «В ходе выполнения в середине октября 2026 года наш конвейер с использованием предстоящей кибермодели динамически воспроизвел 1724 уязвимости [за 30 часов] и сгенерировал PoC для 291 уязвимости утечки информации и 948 рабочих эксплойтов локального повышения привилегий (LPE) для распространенного дистрибутива Linux», — заявили в OpenAI. «Общая стоимость выполнения составила 1 213 430 долларов США в виде кредитов API, или 1279 долларов за эксплойт LPE. Насколько нам известно, агенты в этом конвейере обнаружили и использовали по крайней мере 10 новых методов эксплуатации Linux». На высоком уровне к ним относятся: Эта разработка вновь свидетельствует о том, как передовой ИИ перекраивает контуры кибербезопасности, ускоряя обнаружение и эксплуатацию уязвимостей, и в то же время помогает защитникам надежно устранять дефекты, хотя и с дополнительными инструкциями и итерациями, прежде чем злоумышленники смогут их использовать, и делает «экономически невыгодным» для злоумышленников эксплуатацию программного обеспечения. В отчете, опубликованном в прошлом месяце, VulnCheck классифицировал обнаружение уязвимостей с помощью ИИ как «растущую категорию риска», которая ускоряет работу начинающих хакеров, которым теперь требуется минимальная техническая экспертиза для обнаружения уязвимостей программного обеспечения. Доступ к моделям ИИ ограничен не только защитниками, но и злоумышленниками, которые могут использовать те же возможности для обнаружения и использования новых уязвимостей нулевого дня и с минимальными усилиями расширить пул жизнеспособных целей. Согласно аналитическим данным Google Threat Intelligence Group (GTIG), количество раскрываемых уязвимостей в месяц более чем удвоилось: с 5045 в январе 2026 года до 10740 в августе 2026 года. Количество уязвимостей, классифицированных как высокорисковые, выросло со 131 раскрытия в январе 2026 года до 350 в августе 2026 года, что составляет 167% роста. «Широкая доступность кибер-инструментов на базе ИИ почти наверняка привела к значительному увеличению обнаружения уязвимостей нулевого дня», — говорится в оценке Национального центра кибербезопасности Великобритании (NCSC), опубликованной во вторник. «Защитные ИИ-кибер-инструменты сократили окно перехода уязвимости от нулевого дня к N-дневному и ускорили процесс исправления. Однако без правильной и широкомасштабной настройки этой технологии многие системы по-прежнему уязвимы для злоумышленников, использующих ИИ-кибер-инструменты для выявления и эксплуатации системных слабостей». NCSC также отметил, что организациям придется развивать свои внутренние процессы исправления и тестирования, чтобы соответствовать этому новому темпу обнаружения уязвимостей. «Впоследствии злоумышленники стали проявлять меньше осторожности при потере доступа для достижения цели, поскольку стоимость замены минимальна», — добавили они. «Кибер-возможности теперь используются для более широкого спектра действий из-за более низкого риска, что облегчает злоумышленникам доступ к информации и ее оперативное использование». OpenAI заявила, что темпы обнаружения уязвимостей передовыми моделями должны быть сопоставлены с автоматической генерацией исправлений для защиты программного обеспечения и ограничения окна эксплуатации. «При итерации под руководством экспертов-людей мы считаем, что исправления, сгенерированные ИИ, могут быть функционально корректными, соответствовать существующим стилям кодирования и быть устойчивыми к вариантам атак», — заявили в OpenAI. «В ближайшей и среднесрочной перспективе доступ к учетной записи с низкими привилегиями в операционной системе, которая не обновлена до последних доступных исправлений, следует рассматривать как функционально эквивалентный root-доступу для хорошо оснащенного злоумышленника».
Всегда имейте в виду, что редакции могут придерживаться предвзятых взглядов в освещении новостей.
Автор – Ravie Lakshmanan