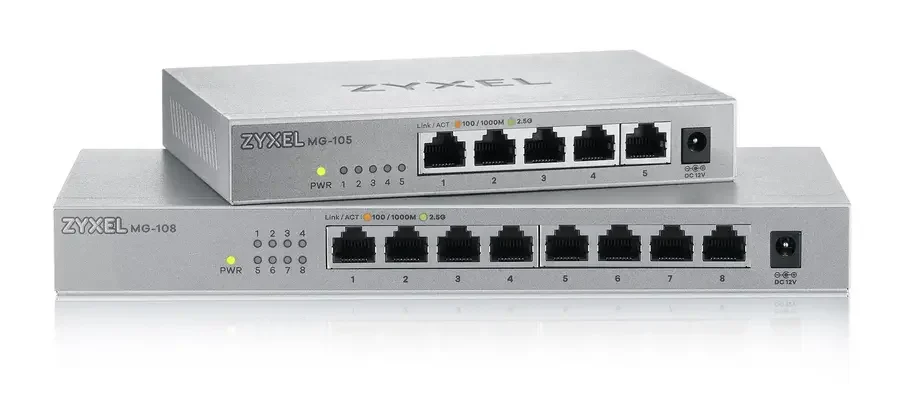
Zyxel исправила уязвимость нулевого дня, которую злоумышленники использовали для взлома 996 сетевых коммутаторов GS1900 в 48 странах, раскрыв конфигурации устройств, сетевую информацию и хэшированные корневые учетные данные. Атака началась примерно 17 августа, по данным компании по кибербезопасности GreyNoise, но исследователи первоначально обвинили другую уязвимость, которую Zyxel уже устранила.
Недавно выявленная ошибка, отслеживаемая как CVE-2026-107441, представляет собой уязвимость out-of-bounds write с оценкой CVSS 8.8 в веб-интерфейсе управления коммутаторами. Она позволяет неаутентифицированным злоумышленникам, имеющим сетевой доступ, выполнять команды операционной системы через специально созданные HTTP-запросы.
Ошибка затрагивает десять моделей GS1900, включая GS1900-8, GS1900-24 и GS1900-48. Zyxel указала версии прошивки, заканчивающиеся на .2C0 и более ранние, как уязвимые, с исправлениями для конкретных моделей в версиях, заканчивающихся на .3C0.
Zyxel выпустила исправление для CVE-2026-7273 в июне, устранив отдельное переполнение буфера в той же серии коммутаторов. GreyNoise первоначально приписала атаки этой уязвимости, что побудило CISA добавить ее в свой каталог известных эксплуатируемых уязвимостей в сентябре.
Однако исследователи безопасности из Binary обнаружили эксплойт, нацеленный на ранее неизвестную ошибку, которая оставалась эффективной даже на коммутаторах с июньскими обновлениями. Исследователи сообщили об уязвимости в Zyxel 29 сентября.
Злоумышленники использовали скрипт для сбора конфигураций устройств, хэшированных корневых учетных данных и сетевой информации. Такие данные могут дать злоумышленникам полезную карту сети организации и потенциально помочь им продвинуться глубже в ее инфраструктуру. Zyxel выпустила обновления прошивки 22 октября и опубликовала свое уведомление 3 ноября. Администраторам следует обновить затронутые коммутаторы GS1900, включая те, на которых уже установлены июньские исправления безопасности.
Всегда имейте в виду, что редакции могут придерживаться предвзятых взглядов в освещении новостей.
Автор – Shweta Sharma