Индийская команда реагирования на чрезвычайные ситуации в области компьютерной безопасности (CERT-In) сообщила, что группа злоумышленников, использующая искусственный интеллект (ИИ) и отслеживаемая под кодовым названием Crafty Falcon, нацелена на организации в банковском, финансовом и страховом секторах (BFSI) страны.
Описывая угрозу как активную и продолжающуюся, CERT-In отмечает, что злоумышленники используют общедоступные инструменты для проведения атак на основе ИИ, такие как ARTEX, PentAGI, Cairn и CyberStrikeAI. Эти инструменты автономно выполняют полные цепочки атак со скоростью машины, быстро генерируют и совершенствуют большое количество целевых скриптов атак, а также адаптируют свои полезные нагрузки в зависимости от реакции цели. Инфраструктура поддержки атак меняет IP-адреса в течение нескольких часов или дней.
Агентство сообщило, что атаки также были направлены на криптовалютные биржи и поставщиков услуг цифровых активов, что привело к краже ключей и средств. Это обновление последовало за предупреждением CERT-In от октября 2026 года, в котором говорилось о нескольких кампаниях кибератак, нацеленных на небанковские финансовые компании (NBFC), платформы цифрового кредитования, финтех-компании, поставщиков платежных услуг и операторов криптовалютных кошельков.
Было замечено, что злоумышленники используют интернет-приложения, уязвимые API и привилегированные конечные точки для кражи учетных данных агрегаторов/шлюзов платежей и партнерских банков, а затем напрямую вызывают API для перевода средств из разрешенного списка инфраструктуры самих организаций. Некоторые из других заметных векторов первоначального доступа перечислены ниже.
Этот подход, добавили в CERT-In, обходит элементы управления на уровне приложений, такие как создание кредитов, KYC, санкционирование, проверка бенефициара, достаточность баланса и лимиты на транзакции. Быстро выполняемые мошеннические транзакции предназначены для перевода средств на подставные счета, контролируемые злоумышленниками, в нескольких банках. Кроме того, атаки включают действия операторов по удалению журналов и вмешательству в инструменты безопасности конечных точек в попытке усложнить обнаружение и реагирование на инциденты.
CERT-In также предупредила, что злоумышленники нацелены на облачную инфраструктуру для выполнения команд и развертывания вредоносных полезных нагрузок, а также на общедоступные непроизводственные среды для получения общих учетных данных, токенов или сетевых путей, а затем используют их для перехода к производственным системам. Другие заметные действия после эксплуатации, предпринятые злоумышленником, следующие:
Это развитие произошло на фоне публикации CERT-In Руководства по аудиту безопасности искусственного интеллекта, которое устанавливает конкретные требования для обеспечения “управления, безопасности, конфиденциальности, справедливости, прозрачности, устойчивости и аудируемости систем ИИ”.
Структура требует тестирования документированных идентификаторов ИИ-агентов, авторизованных целей, разрешенного использования инструментов, границ разрешений и их соответствия принципу наименьших привилегий (PoLP). Она также требует, чтобы ИИ-агенты требовали одобрения человека для значимых действий, одновременно обеспечивая, чтобы системы ИИ высокого риска включали экстренное прерывание, отзыв учетных данных и средства контроля для предотвращения автоматических перезапусков.
“Эффективное обеспечение требует организационной подотчетности, технического тестирования, управления данными и моделями, непрерывного мониторинга, человеческого надзора, реагирования на инциденты и гарантий от третьих сторон”, — заявило агентство. “Соответственно, структура предоставляет аудируемые требования, пропорциональные характеру, масштабу, автономности и потенциальному воздействию каждой системы ИИ”.
Злоупотребление инструментами тестирования на проникновение с открытым исходным кодом, такими как ARTEX, в реальных вторжениях побудило его разработчика удалить репозиторий с GitHub. Но на платформе хостинга кода, принадлежащей Microsoft, появилось множество копий, чтобы заполнить пробел.
Первые два репозитория GitHub больше не доступны для загрузки. По словам независимого исследователя в области кибербезопасности, известного под псевдонимом Badbyte, репозиторий “trhhubsd/ARTEX” получил 2449 звезд и был форкнут более 600 раз.
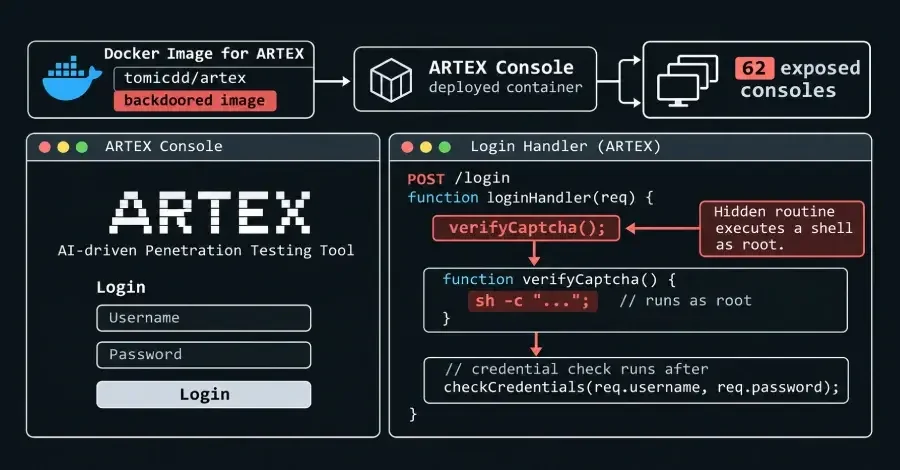
Примечательно, что в копии GitHub была изменена одна строка в “docker-compose.yml” для загрузки образа “tomicdd/artex” из Docker Hub. Модифицированная версия скрывает новую процедуру, которая предоставляет корневую оболочку при неаутентифицированном запросе к конечной точке входа. По статистике Docker Hub, образ был загружен 9000 раз.
“Он добавляет скрытую функцию verifyCaptcha() в обработчик входа: если поле CAPTCHA начинается с секретного маркера, остальное выполняется через sh -c от имени root, и вывод возвращается до какой-либо проверки учетных данных”, — заявил исследователь в заявлении, переданном The Hacker News по электронной почте. “Это неаутентифицированная корневая оболочка при каждой установке, и она никогда не появляется при проверке кода”.
“Компрометированный экземпляр ARTEX хранит необновленные результаты своих целей, текущие учетные данные, захваченные сеансы и сетевое положение. Тот, кто владеет бэкдором, также может незаметно изменять действия агентов при следующем запуске”.
По состоянию на 2-4 ноября 2026 года было обнаружено 62 консоли ARTEX в Интернете, предоставляющие бэкдоренную сборку, причем первый экземпляр появился 20 октября 2026 года, через двенадцать дней после загрузки образа Docker. Из них 26 консолей расположены в США, за ними следуют 17 в Гонконге и семь в Китае.
В общей сложности по состоянию на 4 ноября 2026 года было обнаружено 1645 хостов, предоставляющих консоль ARTEX. Помимо “tomicdd/artex”, ряд пространств имен Docker Hub были идентифицированы как публикующие образы под названием “artex”. Некоторые из них перечислены ниже:
“Автору бэкдора ничего больше не требовалось. Люди, которых они преследовали, уже решили запустить непроверенный инструмент атаки от имени root через открытый порт”, — сказал Badbyte. “Мы знаем, что ARTEX использовался злонамеренно в дикой природе, и он будет продолжать использоваться таким образом. Мы также знаем, что множество обычных любопытных людей установили его, чтобы посмотреть, из-за чего весь сыр-бор. Они не подписывались на получение корневой оболочки на своем собственном сервере”.
Всегда имейте в виду, что редакции могут придерживаться предвзятых взглядов в освещении новостей.
Автор – Ravie Lakshmanan