Новости: фишинг
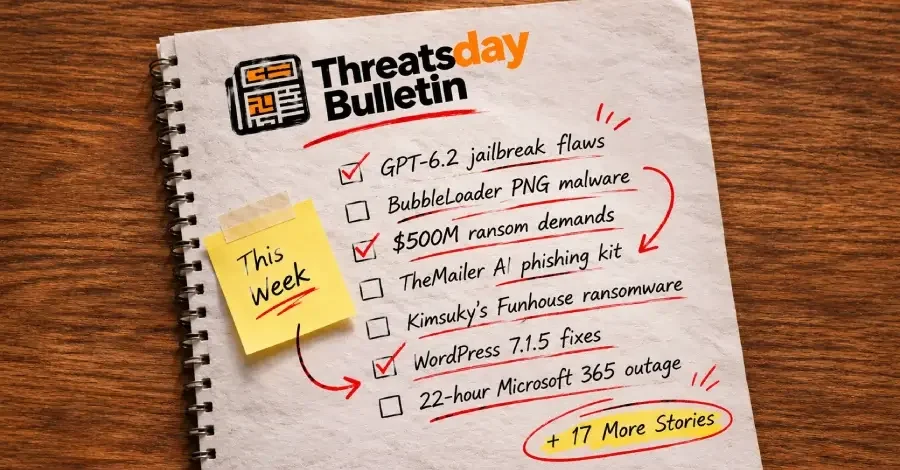
УгрозыДня: Уязвимости GPT-6.2 Jailbreak, Вредоносное ПО BubbleLoader PNG, Требования о выкупе на $500 млн + еще 17 историй
Обычные вещи — от предложений о работе до привычных приложений — становятся инструментами для кражи данных и распространения вредоносного ПО. ИИ упрощает атаки, делая их незаметнее. Старые угрозы и новые методы требуют внимания.

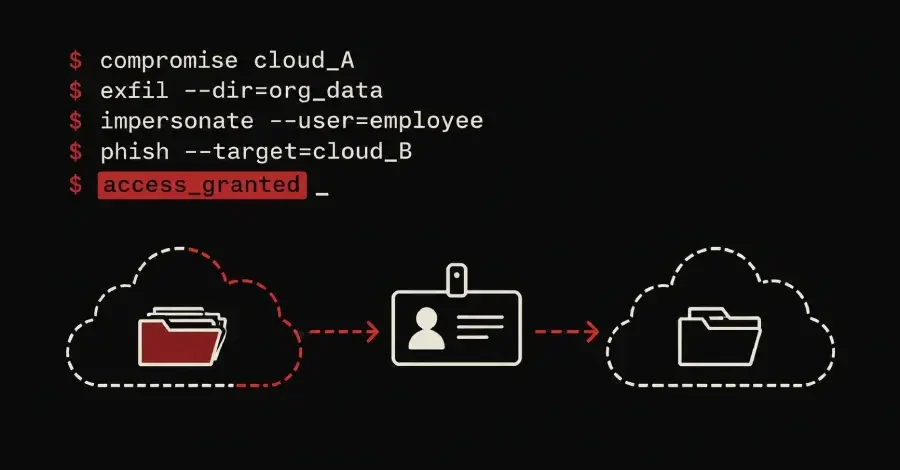
Российские хакеры из группы COLD RELIC использовали украденные данные Google Workspace для взлома второй американской организации
Российская кибергруппа Cold Relic использует скомпрометированные облака для атак на третьи стороны. Google Mandiant расследовала инцидент 2026 года, где злоумышленники использовали данные и учетные записи из предыдущей компрометации. Группа применяет фишинг и вредоносное ПО для получения стратегической информации.

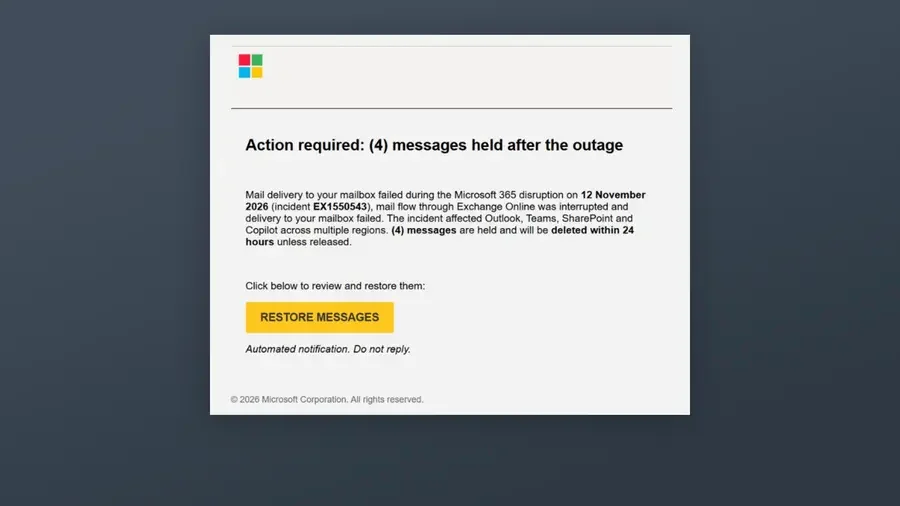
Хакеры использовали сбой Microsoft 365 для запуска фишинговой кампании с кражей учетных данных
Киберпреступники используют сбои в Microsoft 365 для фишинговых атак. Злоумышленники рассылают письма, имитирующие уведомления о состоянии сервисов, чтобы заставить пользователей перейти по вредоносным ссылкам и раскрыть учетные данные. Эксперты рекомендуют усилить бдительность и принять меры предосторожности.

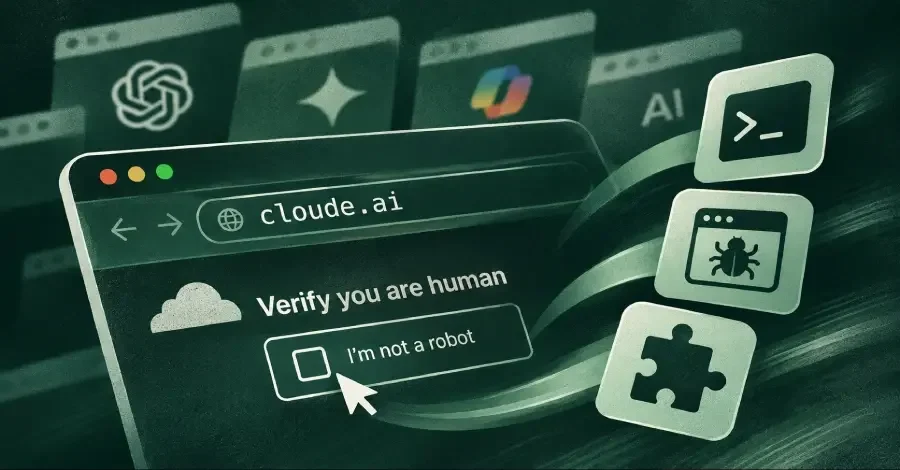
186 поддельных ИИ-доменов ведут пользователей к фишингу ClickFix, браузерному вредоносному ПО и угонщикам поиска
Исследователи обнаружили, что домены-клоны ИИ-инструментов используются для распространения вредоносного ПО и расширений, перехватывающих поиск. Схема TypoPrompting маскирует поддельные ИИ-сервисы под легитимные, приводя к краже данных и угону браузера.

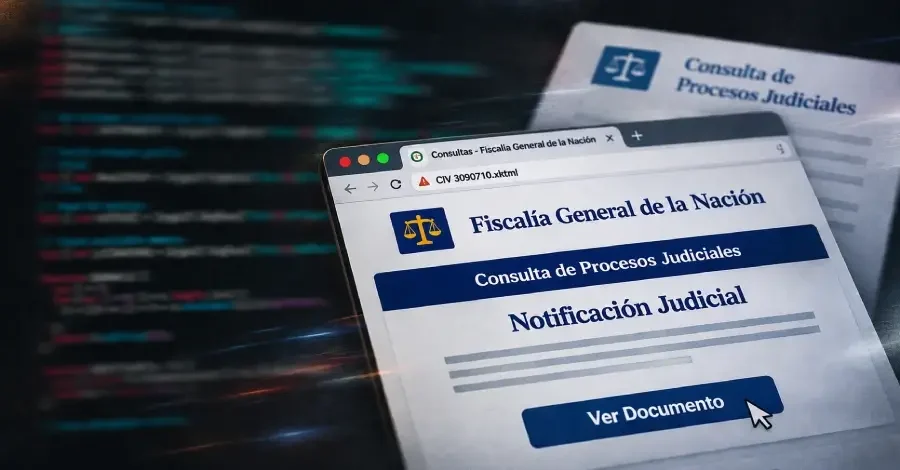
“Слепой орёл” использует поддельные судебные повестки для доставки трояна удаленного доступа по всей Латинской Америке
Группировка Blind Eagle возобновила атаки на организации Латинской Америки с помощью фишинга на судебную и административную тематику. Используются приманки на португальском и испанском языках для доставки RAT.

Кому какое дело? Хакеры, судя по всему, после того, как были раскрыты данные клиентов производителя туалетной бумаги.
Узнайте, как утечка данных у стороннего поставщика ПО затронула клиентов Who Gives A Crap в Великобритании, США и Австралии. Компания предупреждает о риске фишинга, но не знает, были ли скопированы данные. Проверьте свою почту и будьте бдительны.

Самое просматриваемое:
- Платформа Intel Titan Lake, наследница Razor Lake,…
- Grand Theft Auto VI: AMD FSR 4 на Xbox Series S…
- Ретро-колонка с Kickstarter играет саундтреки прямо…
- GTA 6 с 115 обзорами достигла 99 баллов по версии…
- Nvidia не планирует переназначать Дженсена Хуанга на…
- Смартфоны ноября 2026: Vivo X500 Series, Xiaomi 18…
- Банки открещиваются от клиентов, использующих…
- Критическая уязвимость Apache Roller с удаленным…
- Windows 7 теперь поддерживает NVIDIA RTX 50, AMD RX…
- StubHub International предупреждает: данные клиентов…


