Угроза, известная как Blind Eagle, вновь активизировалась с новой кампанией, нацеленной на организации в Латинской Америке. Злоумышленники используют фишинговые сообщения на судебную и административную тематику для доставки трояна удаленного доступа (RAT), имеющего общие корни с AsyncRAT и DCRat.
«Кампания использует приманки на португальском и испанском языках, имитирующие судебные уведомления, сообщения прокуратуры, судебные иски tutela и административные документы», — говорится в отчете Zenox, опубликованном The Hacker News.
Предполагается, что Blind Eagle (также известная как APT-C-36) является испаноязычной группировкой, активной с 2018 года. Она имеет историю использованияцелевого фишинга для распространения стандартных RAT, таких как AsyncRAT, BitRAT, Lime RAT, NjRAT, Quasar RAT и Remcos RAT.
Цепочки атак начинаются с фишинговых писем, нацеленных на лиц, занимающихся делами, контрактами, судебными или служебными запросами, чтобы заставить их открыть вложение с вредоносным ПО.
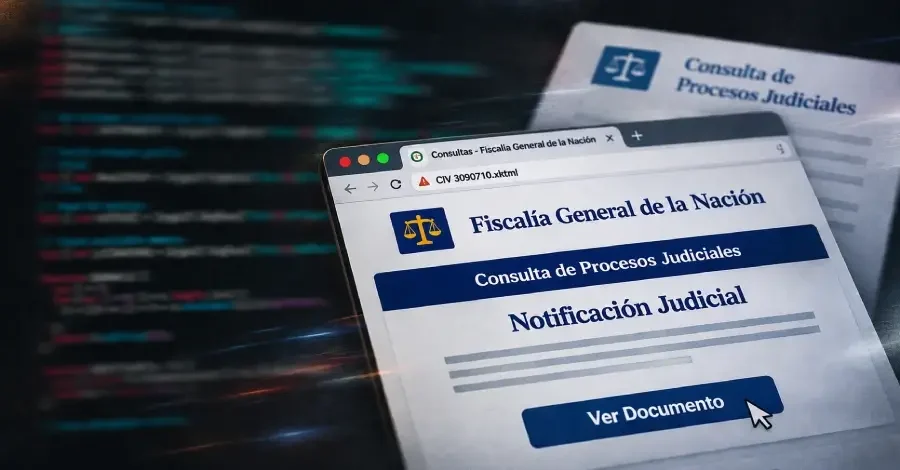
Одно из писем, содержащее XHTML-файл на тему колумбийского судопроизводства, было идентифицировано как вредоносный файл формата Scalable Vector Graphics (SVG) изображение, которое отображает поддельную веб-страницу, имитирующую Генеральную прокуратуру Колумбии (Fiscalía General de la Nación).
В свою очередь, веб-страница использует технику, известную как HTML smuggling, для сборки следующего этапа — ZIP-архива с полезной нагрузкой — локально в веб-браузере с использованием ZipCrypto, тем самым обходя средства контроля безопасности электронной почты.
Внутри ZIP-архива находится JavaScript-дроппер, маскирующийся под Network Configuration Auditor версии 2.7.298. Код JavaScript проводит разведку окружения и собирает такие детали, как версия системы, сетевой профиль, дата установки, объем памяти, имя компьютера, переменные среды и каталоги на португальском и испанском языках.
После выполнения он запускает скрипт Visual Basic, который выполняет обход AMSI (интерфейса сканирования антивирусного ПО Windows) и ETW (трассировки событий для Windows), одновременно отображая поддельную страницу с уголовным цитированием в качестве механизма отвлечения.
Параллельно вредоносное ПО также предпринимает шаги по удалению исходного XHTML-артефакта, очищает метаданные Mark of the Web (MotW) и устанавливает персистентность на хосте в папке автозагрузки Windows, чтобы он автоматически запускался при старте системы.
Атака завершается использованием PowerShell для декодирования и запуска финальной полезной нагрузки RAT в памяти. Троян является форком AsyncRAT с происхождением от DCRat, основанным на структуре кода, конфигурации, характеристиках сборки и наблюдаемом поведении.
Хотя нет никаких доказательств того, что эти атаки были успешными против реальных целей, успешный компромисс может привести к разведке окружения, сбору документов, удаленному доступу, перехвату нажатий клавиш и захвату экрана, наблюдению и эксфильтрации данных по зашифрованному каналу.
«Нацеливание на судебные, налоговые, административные и образовательные организации дает операции доступ к крайне конфиденциальной юридической, финансовой и институциональной информации», — заявил Zenox.
«В сочетании с португальскими и испанскими приманками, бразильской инфраструктурой, операционным часовым поясом и региональной виктимологией эти элементы позволяют отнести кампанию к операциям APT-C-36, проводимым через бразильский операционный кластер».
Всегда имейте в виду, что редакции могут придерживаться предвзятых взглядов в освещении новостей.
Автор – Ravie Lakshmanan