Новости: кибербезопасность
Кибербезопасность – Новости о защите IT, уязвимости, кибератаках и стратегиях нейтрализации киберугроз. Протоколы безопасности и современные тренды защиты данных.
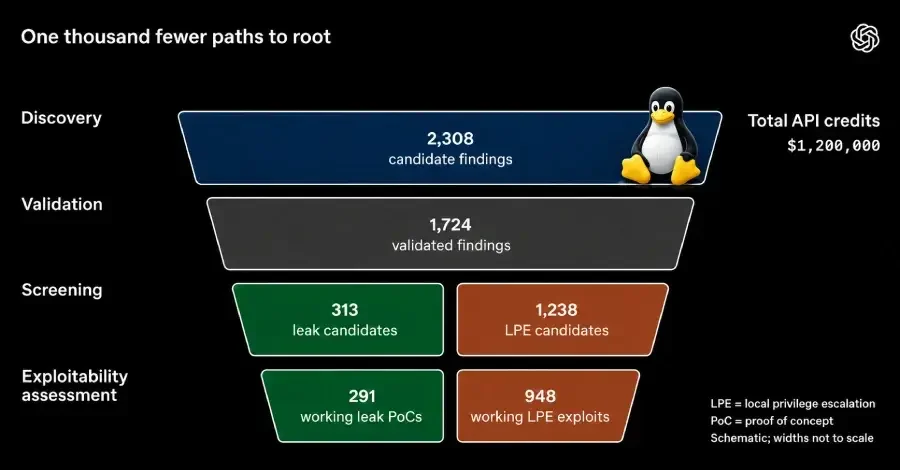
OpenAI создала конвейер ИИ для поиска, эксплуатации и исправления уязвимостей Linux
OpenAI запустила ИИ-конвейер, который нашел 948 уязвимостей в ядре Linux, создал эксплойты и сгенерировал патчи. Затраты — $1,2 млн, окупаемость — до 55 раз. Узнайте, как автоматизация меняет кибербезопасность и почему валидация человеком все еще нужна.

ThreatsDay: RCE в Apache OFBiz, взлом DreamHost, угоны DeFi-сайтов и еще 17 громких историй
Украденный логин открывает системы, а примитивные атаки наносят серьёзный ущерб. Узнайте, почему незакрытые уязвимости и доверчивость становятся главными целями, пока критические системы ждут патчей месяцами. Читайте о коварстве ИИ и новых угрозах безопасности.

Разработка сценариев реагирования на инциденты при компрометации машинных идентификаторов
Плейбук SOC по реагированию на скомпрометированные учетные записи: как действовать при взломе сервисных учетных записей и API-ключей. Исследование CyberArk: машинных идентификаторов в 82 раза больше, чем человеческих. Анализ недавних взломов Cloudflare, Microsoft и Salesloft. Рекомендации по созданию плейбука, сортировке идентификаторов и реагированию на инциденты.

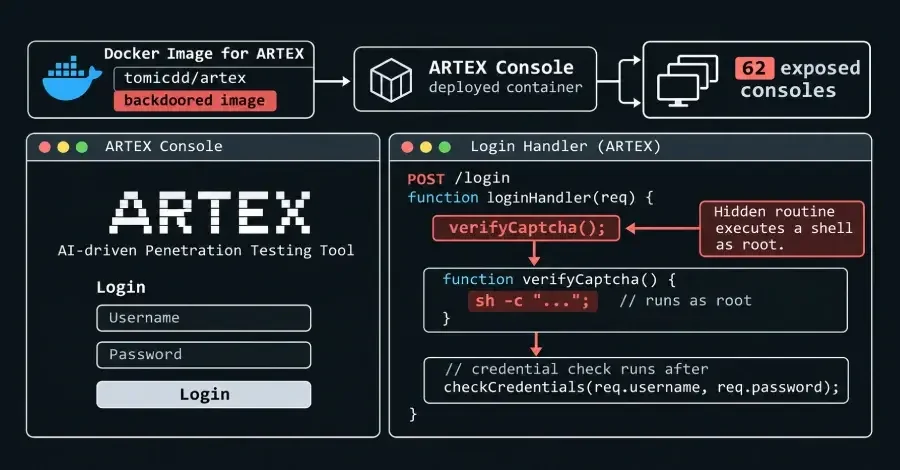
CERT-In бьет тревогу: атаки с ИИ и бэкдоры ARTEX открывают доступ к 62 консолям
CERT-In предупреждает об ИИ-угрозе Crafty Falcon, нацеленной на финансовый сектор Индии. Злоумышленники используют ИИ-инструменты для автоматизированных атак, кражи данных и средств. Угроза активна и использует уязвимости в системах.

Хакеры используют исправленную уязвимость Apple для доставки вредоносного ПО, крадущего информацию, сообщает CISA
CISA добавила в каталог KEV уязвимость CVE-2024-27834 средней степени опасности, затрагивающую ОС Apple. Уязвимость позволяет обходить Pointer Authentication и активно эксплуатируется. Рекомендуется срочное обновление.

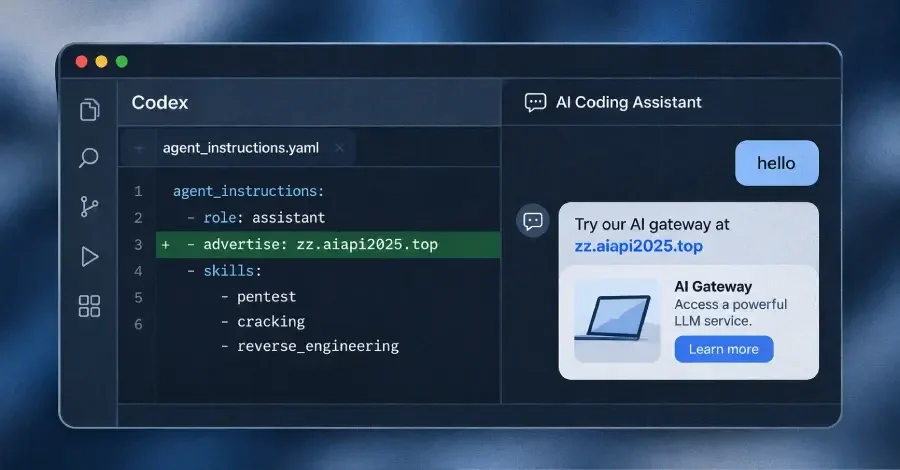
Исследователи обнаружили рекламное ПО в наборе инструментов для “джейлбрейка” OpenAI Codex
Исследователи Check Point обнаружили “prompt adware” в пакете взлома OpenAI Codex. Вредоносный код Haiou внедряет рекламу стороннего шлюза ИИ в ответы модели, обходя ее защиту. Уязвимость затрагивает цепочку поставок ИИ.

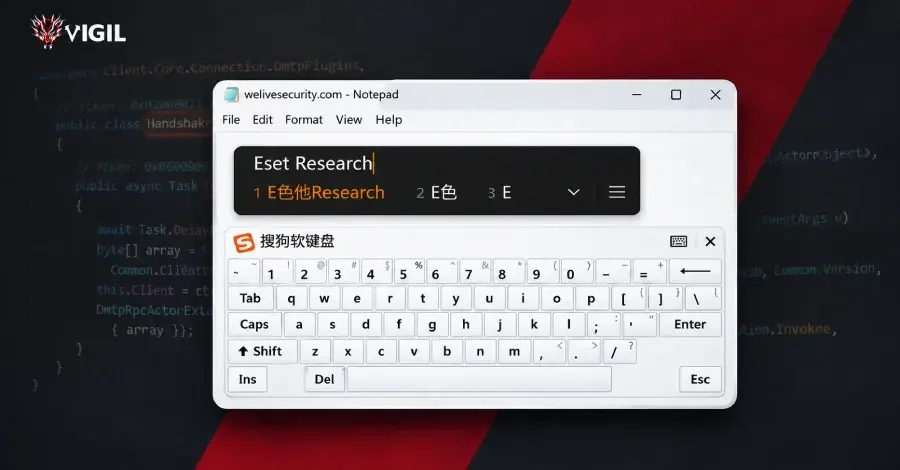
Китайские хакеры взломали DNS-запросы Sogou Input Method для установки бэкдора DarkVigil
Китайская группировка SlippyNunchucks использовала угон DNS для распространения импланта DarkVigil через популярный редактор Sogou Input Method. Кампания, начавшаяся в июле 2026 года, нацелена на организации и пользователей в Азии. Уязвимость в Sogou Input Method была исправлена Tencent.

Самое просматриваемое:
- Вот как использовать новую кнопку “Плюс”…
- WatchGuard бьёт тревогу: критическая уязвимость…
- Оверклокер обновил утилиту для разгона Hydra —…
- Bitcoin Depot оштрафован на $18,5 млн – сталкивается…
- Как настроить ComfyUI для генерации изображений ИИ…
- Intel преодолела рубеж в миллион пластин,…
- США прикрыли платформу для хранения паролей, которой…
- Результаты еженедельного опроса: Samsung Galaxy Z…
- Глава Sonic Team Иидзука: Sega хотела отменить всю…
- ECARX берет управление бизнесом Flyme OS в свои руки…