
Государственные хакеры все чаще используют публичные блокчейны для поддержания связи с вредоносным ПО, размещенным в инфраструктуре, которую традиционные методы отключения не могут легко вывести из строя.
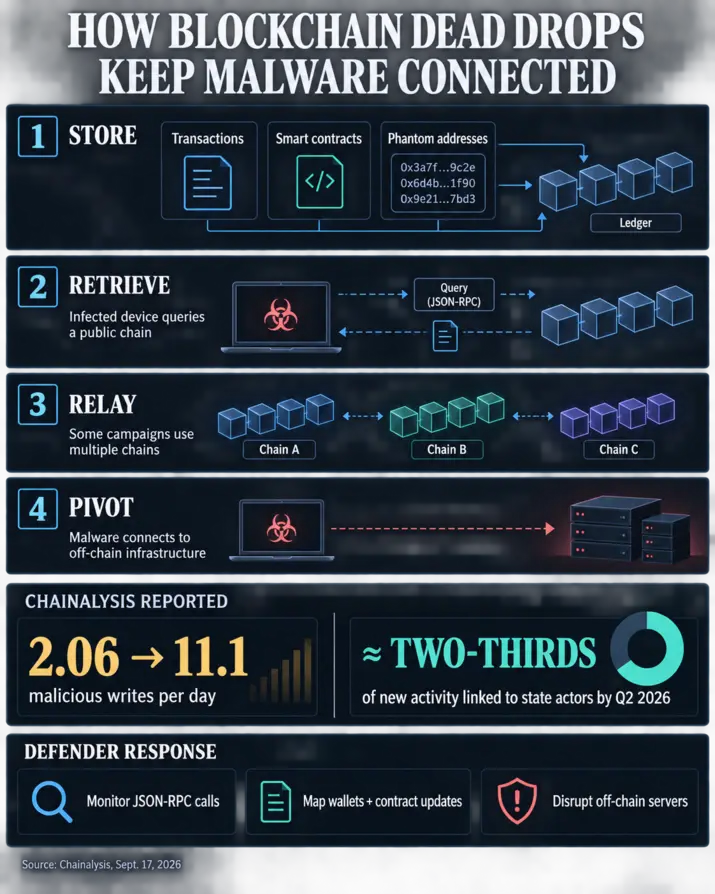
Группы, связанные с Северной Кореей и Ираном, на которые приходилось около двух третей новой активности, связанной с «мертвыми точками» в блокчейне, к второму кварталу 2026 года составляли значительную долю, как сообщает Chainalysis. Операторы, связанные с государствами, теперь составляют около половины всей отслеживаемой аналитической фирмой активности, что значительно больше по сравнению с незначительной долей в начале 2024 года.
Эта техника, известная как «мертвая точка» в блокчейне, позволяет хранить инструкции для вредоносного ПО, адреса командных серверов или указатели внутри транзакций и смарт-контрактов. Зараженные устройства могут многократно запрашивать эти публичные записи для получения обновленных инструкций, позволяя злоумышленникам менять серверы без повторного заражения жертв.
Chainalysis отмечает, что количество вредоносных записей в блокчейне выросло с 2,06 в день до 11,1 после появления высокопроизводительных китайских моделей искусственного интеллекта, что составляет 440% роста менее чем за год.
Фирма заявила, что эти модели снизили требуемый уровень экспертизы для создания инфраструктуры, хотя ее измерения не идентифицируют конкретную модель и не устанавливают, что ИИ сам по себе стал причиной этого роста.
Этот сдвиг создает дополнительные проблемы безопасности для криптокомпаний, разработчиков и предприятий, которые все чаще полагаются на публичные сети для законных приложений. Блокировка доступа ко всей сети также нарушит работу кошельков, платформ децентрализованных финансов и других сервисов, использующих ту же инфраструктуру.
Северная Корея добавляет кросс-чейн резервирование
Операторы, связанные с Северной Кореей, уже демонстрируют, как блокчейн-инфраструктура может сделать кампанию с использованием вредоносного ПО более устойчивой после того, как защитники идентифицируют ее компоненты.
Chainalysis связала группу угроз UNC5342 с ранее неатрибутированной установкой, которая использует TRON и Aptos в качестве резервных маршрутов в BNB Smart Chain. Закодированные указатели в первых двух сетях направляют зараженные устройства к инструкциям вредоносного ПО, хранящимся в BSC. Вредоносное ПО сначала запрашивает TRON и переключается на Aptos, если этот маршрут не работает.
Злоумышленники могут ротировать свою офчейн-инфраструктуру, публикуя новую транзакцию, после чего ранее зараженные машины автоматически получают обновленное местоположение. Chainalysis заявила, что для нарушения работы операции потребуется одновременное вмешательство во все три сети.
Google Threat Intelligence начала отслеживать UNC5342 в феврале 2025 года, когда группа использовала доставку вредоносного ПО на основе блокчейна в рамках кампаний по фальшивым вакансиям, нацеленных на разработчиков криптовалют и технологий. Группа использовала смарт-контракты для доставки вредоносного ПО, крадущего учетные данные, нацеленного на браузерные данные, пароли и криптокошельки.
Этот подход расширяет тактику, которую злоумышленники начали применять после того, как традиционные хостинг-провайдеры начали блокировать вредоносную инфраструктуру. Кампании EtherHiding появились в сетях, совместимых с EVM, в 2023 году после того, как операторы перенесли код в смарт-контракты, которые могли оставаться доступными даже после удаления веб-сайтов или серверов.
Операторы, связанные с Ираном, пошли другим путем. Chainalysis сообщила, что предполагаемые злоумышленники, связанные с Министерством разведки Ирана, встраивали информацию о маршрутизации командных серверов в транзакции Bitcoin, отправленные на известный адрес, исторически связанный с Сатоши Накамото. Сам адрес не имеет отношения к злоумышленникам и служит постоянной публичной точкой отсчета для зараженных машин.
ИИ снижает барьер для мелких операторов
Те же методы распространяются за пределы групп, поддерживаемых государствами, поскольку инструменты кодирования на основе искусственного интеллекта снижают потребность в специализированных знаниях, которые ранее требовались для создания инфраструктуры управления на основе блокчейна.
Chainalysis сообщает, что теперь отслеживает активность «мертвых точек» в блокчейне в пяти основных сетях и более чем в дюжине известных штаммов вредоносного ПО. Русскоязычные криминальные группы также развернули смарт-контракты в Polygon в качестве резолверов команд, а инфраструктура продается другим операторам по модели «вредоносное ПО как услуга».
Это создает путь для злоумышленников к аренде блокчейн-инфраструктуры вместо ее самостоятельной разработки.
В одной из операций Chainalysis идентифицировала основной кошелек, контролирующий несколько резолверных контрактов, причем отдельные контракты, по-видимому, обслуживали разных клиентов или варианты кампаний. Связанные адреса также были связаны с мошенническими токенами и кампаниями по перехвату буфера обмена, нацеленными на криптопользователей.
Экономика способствует дальнейшему внедрению. Размещение небольших объемов данных в публичных сетях может быть недорогим, в то время как базовая запись остается глобально доступной и трудноудаляемой. Затем злоумышленники могут держать большую часть фактического компрометирования офчейн, используя реестр в основном для того, чтобы сообщить зараженным машинам, куда подключаться дальше.
Защитники переходят от отключений к наблюдению
Постоянство, которое дает злоумышленникам устойчивость, также оставляет след, за которым могут следить команды кибербезопасности.
Каждая транзакция, используемая для ротации инфраструктуры, имеет временную метку и является публично видимой. Chainalysis утверждает, что защитники могут отслеживать кошельки операторов, резолверные контракты, финансовые связи и историю обновлений, потенциально связывая кампании, которые казались бы несвязанными при просмотре только по их доменам или серверам.
Организации также могут отслеживать исходящие запросы JSON-RPC, которые программное обеспечение использует для запроса узлов блокчейна, на предмет признаков того, что зараженные машины связываются с подозрительными контрактами или адресами. Централизованные поставщики API и шлюзы RPC остаются потенциальными точками вмешательства, даже когда базовый блокчейн не может быть отключен.
Разработчики протоколов имеют ограниченные возможности для удаления базовой функциональности без ограничения законного использования блокчейна. Chainalysis заявляет, что предотвращение записи произвольных данных в блокчейн потребует изменений с последствиями, которые могут перевесить выгоду в области безопасности.
Это оставляет биржам, поставщикам инфраструктуры и фирмам по кибербезопасности растущую проблему мониторинга. Поскольку все больше вредоносных программ используют публичные сети в качестве постоянных координационных слоев, защитникам придется отслеживать активность в кошельках, контрактах и нескольких сетях, сохраняя при этом доступ для легитимных пользователей.
Следующим узким местом, вероятно, станут поставщики RPC и API, находящиеся между зараженными устройствами и блокчейнами. Их способность идентифицировать и блокировать вредоносные запросы, не нарушая работу обычных приложений, может определить, насколько сохранится новая устойчивость злоумышленников, когда эта техника станет более широко отслеживаемой.
Всегда имейте в виду, что редакции могут придерживаться предвзятых взглядов в освещении новостей.
Автор – Oluwapelumi Adejumo


