
Два инцидента с кошельками на этой неделе выявили растущую уязвимость в сфере самостоятельного хранения криптовалют: системы, окружающие аппаратные устройства.
D’CENT, популярный аппаратный кошелек в Южной Корее, сообщил, что расследует несанкционированные переводы с некоторых пользователей его программного кошелька App Wallet, в то время как Trezor, еще одна компания, производящая аппаратные криптокошельки, раскрыла, что злоумышленники экспортировали 347 149 контактных данных клиентов после взлома стороннего маркетингового провайдера Brevo.
Ни одна из компаний не сообщила о компрометации безопасности своих аппаратных кошельков.
Тем не менее, оба инцидента открыли пути к одной и той же цели: фразе восстановления, которая может реконструировать кошелек и контролировать его активы.
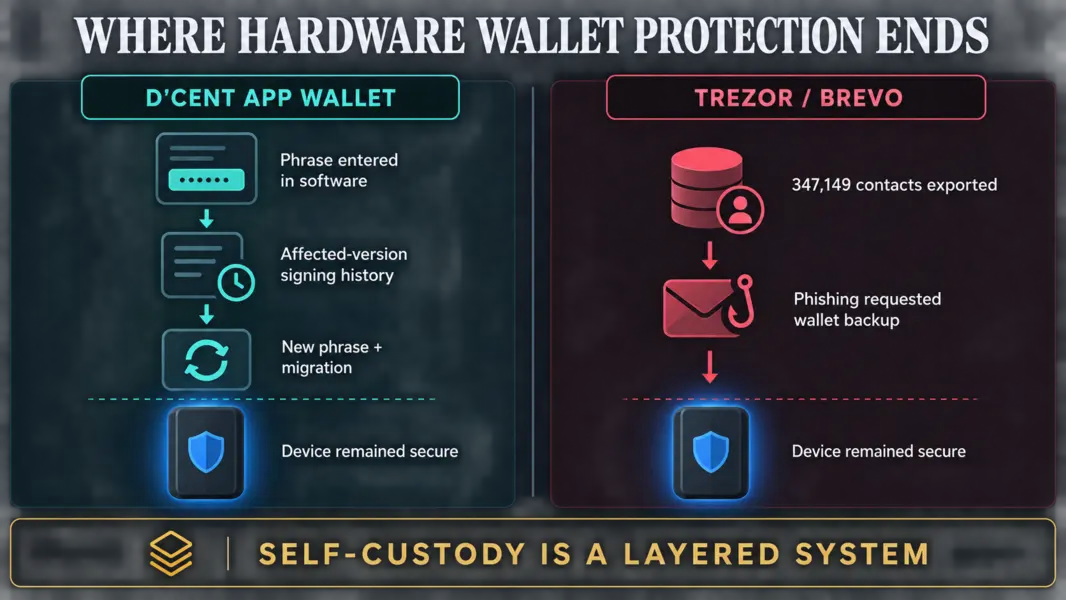
Повторное использование фразы D’CENT переносит аппаратные активы в зону риска программного обеспечения
Расследование D’CENT показывает, как перемещение фразы восстановления в программное обеспечение может расширить риск за пределы устройства, на котором кошелек был первоначально создан.
Компания впервые получила сообщения о несанкционированных переводах 16 сентября и обнаружила, что большинство пострадавших пользователей использовали ее App Wallet, который хранит или импортирует ключи на телефоне. D’CENT не подтвердила компрометацию своих аппаратных продуктов и продолжает расследовать причину и полный масштаб переводов.
Ее текущие критерии сосредоточены на кошельках, фразы восстановления которых были введены в App Wallet и которые имели историю подписи транзакций в версиях до 8.1.0, выпущенной 5 ноября 2025 года. Потенциальное воздействие охватывает Bitcoin, Ethereum, XRP Ledger, Tron и другие EVM-совместимые сети.
Это создает потенциальный перекрестный риск для пользователей аппаратных кошельков. Фраза восстановления, сгенерированная на устройстве D’CENT, может реконструировать те же приватные ключи в другом месте, если пользователь позже импортирует эти слова в программный кошелек. D’CENT заявила, что подключение аппаратного устройства к ее приложению обычно не передает фразу восстановления на телефон; ручной импорт фразы в App Wallet — передает.
Компания советует пользователям, соответствующим ее критериям, обновить приложение перед подписанием следующей транзакции, создать кошелек с новой фразой восстановления и перевести затронутые активы, а не восстанавливать старую фразу на другом устройстве.
D’CENT также сотрудничает с биржами, правоохранительными органами и блокчейн-исследователями для отслеживания и возможной заморозки украденных активов.
Взлом Trezor превращает данные клиентов в поверхность атаки
Инцидент Trezor начался дальше от самого кошелька, демонстрируя, как информация о том, кто владеет устройством, может стать полезной инфраструктурой для злоумышленников.
Brevo сообщил, что злоумышленник использовал уязвимость в своей реализации SAML единого входа для доступа к 138 учетным записям клиентов. Из 43 учетных записей были экспортированы контакты, а шесть использовались для отправки фишинговых писем через легитимную клиентскую инфраструктуру. Сообщения, таким образом, проходили обычные проверки аутентификации электронной почты и выглядели так, будто исходят из доверенных систем.
Для Trezor взлом раскрыл 347 149 контактных данных маркетинговых электронных адресов. Злоумышленники отправили сообщение, заявляющее о критической уязвимости аппаратного обеспечения и требующее от клиентов загрузить приложение, которое затем запрашивало резервную копию их кошелька. Около 2500 получателей перешли по вредоносному домену, прежде чем Trezor его заблокировал.
Trezor заявил, что простое нажатие на ссылку не привело к потере средств. Однако риск возник, если пользователь ввел резервную копию во вредоносное приложение, позволив злоумышленнику воссоздать кошелек в другом месте.
Экспортированный список электронной почты создает более долгосрочную проблему даже после исчезновения первого фишингового домена. Проверенные контактные данные пользователей аппаратных кошельков могут быть повторно использованы в последующих кампаниях, нацеленных на будущие оповещения о безопасности, обновления программного обеспечения или запросы в службу поддержки.
Trezor уже сталкивался с подобной утечкой в августе, когда инцидент у поставщика логистических услуг раскрыл информацию о личности клиентов и заказах. Компания заявила, что тот взлом раскрыл номера телефонов и адреса доставки, при этом ее кошельки остались нетронутыми.
Эти два события показывают, как поставщики, находящиеся за пределами прямой инфраструктуры производителя аппаратного обеспечения, могут предоставить злоумышленникам информацию, необходимую для выявления вероятных держателей криптовалюты и построения более убедительных подходов.
Производители кошельков сталкиваются с более широкой ответственностью за безопасность
Инциденты, вероятно, усилят давление на компании-производители кошельков с целью рассматривать базы данных клиентов и рабочие процессы программного обеспечения как часть той же программы безопасности, что и их устройства.
Trezor заявил, что приостановил работу с Brevo и пересматривает отношения с поставщиками и требования к безопасности после взлома. Brevo закрыл маршрут SSO, использованный злоумышленником, сбросил активные сеансы и заявил, что внедряет постоянное исправление, которое ограничивает аутентификацию организацией, владеющей каждой конфигурацией SSO.
Тем временем D’CENT заявила, что добавляет меры безопасности и процедуры предварительной проверки, пока ее расследование продолжается. Ее непосредственная задача — определить полный набор затронутых адресов и то, можно ли будет вернуть уже перемещенные активы через биржи или правоохранительные органы.
Обе компании по-прежнему полагаются на то, что пользователи будут хранить фразы восстановления в автономном режиме. Как только эти слова будут введены в скомпрометированное программное обеспечение или переданы посредством фишинга, злоумышленнику больше не нужно будет обходить аппаратное устройство.
Это смещает часть конкурентного бремени для производителей кошельков за пределы безопасных чипов и архитектуры подписи.
Компании, продающие продукты для самостоятельного хранения, будут все чаще демонстрировать, как они ограничивают хранимые данные клиентов, проверяют сторонних поставщиков и разрабатывают сопутствующее программное обеспечение таким образом, чтобы компрометация в другом месте стека не предоставляла другого пути к ключам, для защиты которых было создано их оборудование.
Всегда имейте в виду, что редакции могут придерживаться предвзятых взглядов в освещении новостей.
Автор – Oluwapelumi Adejumo


