
XRP Healthcare, платформа на базе XRP Ledger (XRPL), прекращает свою деятельность после того, как уязвимость кошелька привела к утечке данных тысяч учетных записей и убыткам в размере примерно 450 000 долларов США.
10 сентября проект сообщил, что инцидент с кошельком XRPH Wallet 3 сентября оказал дополнительное финансовое и операционное давление на бизнес, который и так страдал от затрат на разработку, затяжного медвежьего рынка криптовалют и неудачной попытки публичного листинга.
В связи с этим платформа заявила о подготовке к делистингу своих токенов, включая XRPH и XRPHAI, при этом ожидается, что отдельные биржи установят сроки вывода средств. Приложения XRPH Wallet останутся офлайн, а компания сохранит свою интеллектуальную собственность и портфель глобальных товарных знаков.
Прекращение деятельности последовало за массовой операцией, которую XRPL.to отследил по 10 281 платежу из 4 011 кошельков отправителей в период с 3 по 4 сентября. Аналитическая служба классифицировала 4 010 из этих кошельков как пострадавшие, установив, что один отправитель финансировал сборный счет.
Примерно 267 664 XRP, 23,2 миллиона XRPH и 2,43 миллиона XRPHAI были переведены на идентифицированный сборный счет, при этом стоимость украденных активов составила примерно от 450 000 до 452 000 долларов США.
Уязвимость кошелька нарушила работу пространства ключей, защищавшего средства пользователей
Разработчик XRP Healthcare в ходе расследования установил, что причиной взлома стал способ генерации учетных данных в XRPH Wallet.
В отчете указано, что приложение передавало 55-символьное значение в функцию xrpl.Wallet.fromEntropy(), которая ожидала необработанные байты. Были фактически сохранены только первые 16 символов, оставив 14 переменных цифр и сократив возможное входное пространство примерно до 72,9 триллиона комбинаций, или примерно до 2^46, вместо предполагаемых 2^128.
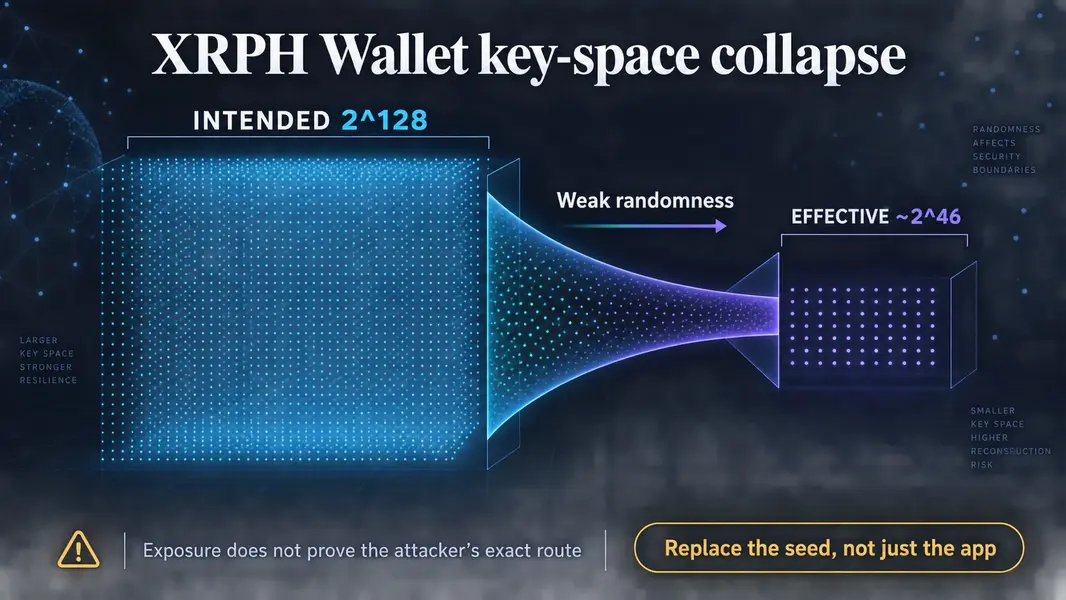
Разработчики также обнаружили использование функции Math.random(), которая могла еще больше сократить практическое пространство поиска.
Команда заявила, что смогла воспроизвести приватные ключи для девяти активных кошельков, включая четыре подтвержденных опустошенных счета, используя общедоступную информацию и частичное сканирование сокращенного пространства ключей. Они пришли к выводу, что этот дефект объясняет опустошение счетов 3 сентября без необходимости доступа к устройствам пользователей или протоколу XRP Ledger.
Эта уязвимость также означает, что пользователи не могут обезопасить скомпрометированный кошелек, просто импортировав ту же seed-фразу в другое программное обеспечение. XRP Healthcare рекомендовал пострадавшим пользователям отказаться от учетных данных, сгенерированных через XRPH Wallet, и переместить любые оставшиеся активы, используя вновь созданные ключи.
Усилия по восстановлению будут продолжаться, несмотря на прекращение операционной деятельности.
Компания сообщила, что украденные активы были отслежены до адреса в Ethereum, на котором хранится около 445 198 DAI, и попросила пострадавших пользователей представить фактические отчеты на Etherscan, используя записи транзакций из своих опустошенных кошельков.
XRP Healthcare заявила, что продолжит сотрудничать с биржами, платформами, властями и другими сторонами, сохраняя технические записи и записи транзакций, связанные с инцидентом.
Всегда имейте в виду, что редакции могут придерживаться предвзятых взглядов в освещении новостей.
Автор – Oluwapelumi Adejumo


