
Мошенники создали поддельную версию блокчейна GIWA, поддерживаемого Upbit, и заманили 1333 кошелька внести 767 ETH (примерно на 2 миллиона долларов), после чего вывели почти все средства.
Поддельная сеть выглядела как ожидаемый основной сеть Ethereum Layer 2 от GIWA, с конечной точкой RPC, кросс-чейн мостом и идентификатором сети Chain ID 9134, связанным с запланированным запуском.
Однако основной сети GIWA еще не существовало.
В сообщении в X (ранее Twitter) GIWA заявила, что сообщения об утечке производственной RPC ложны, поскольку никакой основной сети RPC не существует. В документации указана только GIWA Sepolia, использующая Chain ID 91342, в то время как производственная сеть находится в разработке.
DYORSWAP, сообщество которого изначально взаимодействовало с предполагаемой сетью, позже сообщило, что сеть является мошеннической, и предостерегло пользователей от использования неофициальных конечных точек RPC, мостов и контрактов. В сообщении говорилось:
«Поддельная сеть использовала правильный GIWA Chain ID (9134), что делало ее легитимной во время нашей первоначальной проверки. Мы также выявили подозрительные сообщения и отдельных лиц в связанном сообществе, которые могут быть причастны к этому инциденту».
Dunamu, оператор крупнейшей южнокорейской криптобиржи Upbit, разрабатывает GIWA с использованием OP Stack от Optimism.
Dunamu и Optimism Foundationобъявили в мае, что GIWA планируется как первая самоуправляемая корпоративная сеть OP Enterprise, позволяющая Upbit сохранять операционный контроль, в то время как Optimism предоставляет резервную инфраструктуру и поддержку.
Злоумышленники ждали депозитов, прежде чем изменить мост
Данные блокчейна свидетельствуют о том, что злоумышленники часами готовили инфраструктуру до поступления первых значительных депозитов.
Псевдонимный блокчейн-аналитик Stablemark сообщил, что кошельки, связанные с операцией, были пополнены через ChangeHero 26 сентября. Примерно через 11 часов заработал кошелек Safe, контролирующий схему, и поддельный мост.
В течение следующих 13 часов 1333 кошелька внесли в общей сложности 767 ETH.
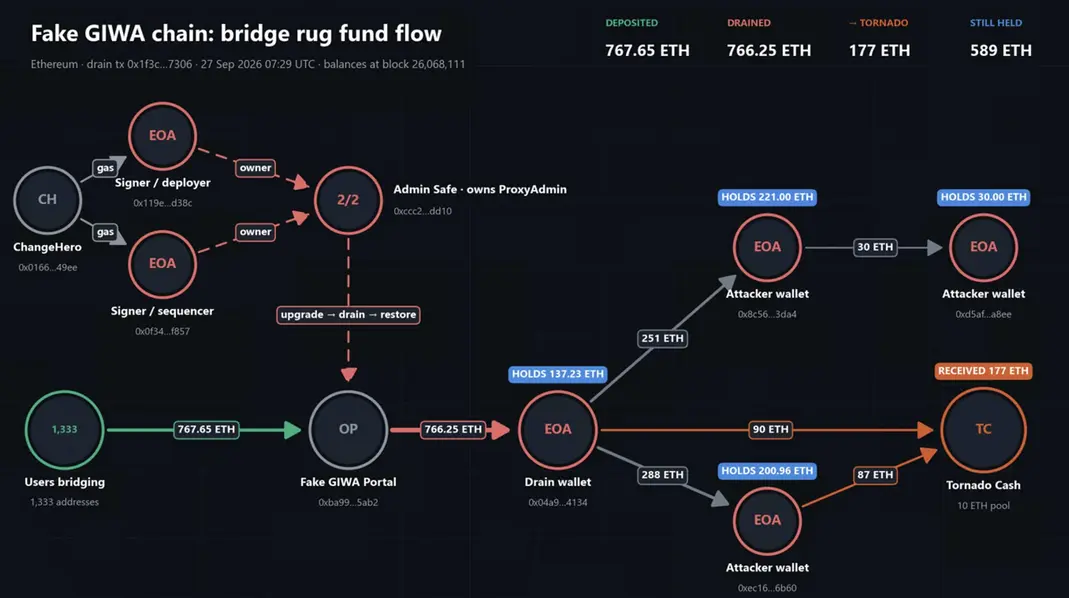
Затем операторы изменили код портала моста и вывели 766 ETH одной транзакцией, по данным Stablemark.
Последовательность действий предполагает, что мост оставался работоспособным достаточно долго, чтобы накопить депозиты, прежде чем операторы заменили его управляющий код и вывели средства.
Атака частично опиралась на способ идентификации EVM-сетей. Chain ID может сообщить кошельку, к какой сети он подключен, но не проверяет, кто контролирует конечную точку RPC или мост за этой сетью.
Используя ожидаемый GIWA Chain ID 9134, операторы смогли создать видимость соответствия среды предполагаемой основной сети, сохраняя при этом контроль над инфраструктурой, принимающей средства пользователей.
Украденные ETH с тех пор начали перемещаться.
Stablemark сообщил, что 177 ETH были направлены через Tornado Cash, что затрудняет отслеживание их дальнейшего назначения, в то время как еще 589 ETH на момент его обновления оставались распределенными по четырем кошелькам.
Таким образом, большая часть украденных средств пока остается видимой в блокчейне, хотя дальнейшие переводы на миксеры, биржи или другие сервисы могут сократить окно для следователей, чтобы заморозить или вернуть их.
DYORSWAP предлагает 40% компенсации мелким жертвам
DYORSWAP предпринял шаги для компенсации некоторым пользователям, пострадавшим от схемы поддельного блокчейна, после анализа затронутых адресов.
Проект сообщил, что кошельки, осуществившие кросс-чейн транзакции на сумму менее 5 ETH, получат компенсацию в размере 40% от суммы их кросс-чейн перевода.
Заявки на сумму более 5 ETH будут рассматриваться отдельно и потребуют верификации личности и адреса, поскольку DYORSWAP заявил, что некоторые крупные кошельки могут быть связаны с фишингом или другой мошеннической деятельностью.
Проект также опубликовал адрес для распределения компенсаций и предупредил жертв о необходимости проверять его через официальные каналы, ссылаясь на риск того, что мошенники могут снова использовать инцидент, отправляя поддельные запросы на возмещение.
План компенсации предполагает существенные убытки для пользователей даже в случае одобрения заявок. Мелкие жертвы получат менее половины от внесенной суммы согласно объявленным условиям, в то время как результаты для более крупных кошельков остаются предметом индивидуального рассмотрения.
DYORSWAP заявил, что сохраняет записи RPC, адреса мостов, данные транзакций и сообщения сообщества, пока следователи реконструируют, как распространялась мошенническая сеть.
Всегда имейте в виду, что редакции могут придерживаться предвзятых взглядов в освещении новостей.
Автор – Oluwapelumi Adejumo


