
Почти 5 000 биткоинов покинули отслеживаемые резервы Bitget после того, как криптовалютная биржа возобновила вывод средств после взлома на сумму 387,5 млн долларов.
28 сентября генеральный директор Bitget Грейси Чен сообщила, что к 17:00 по UTC+8 биржа обработала 9 585 заявок на вывод средств на общую сумму 4 098,036 BTC, вскоре после возобновления вывода биткоинов.
Отдельные данные DeFiLlama показали, что отслеживаемый баланс биткоинов на Bitget упал с 35 412 BTC до примерно 30 770 BTC, что составляет снижение примерно на 4 642 BTC. По текущим ценам это падение эквивалентно примерно 391 миллиону долларов в биткоинах.
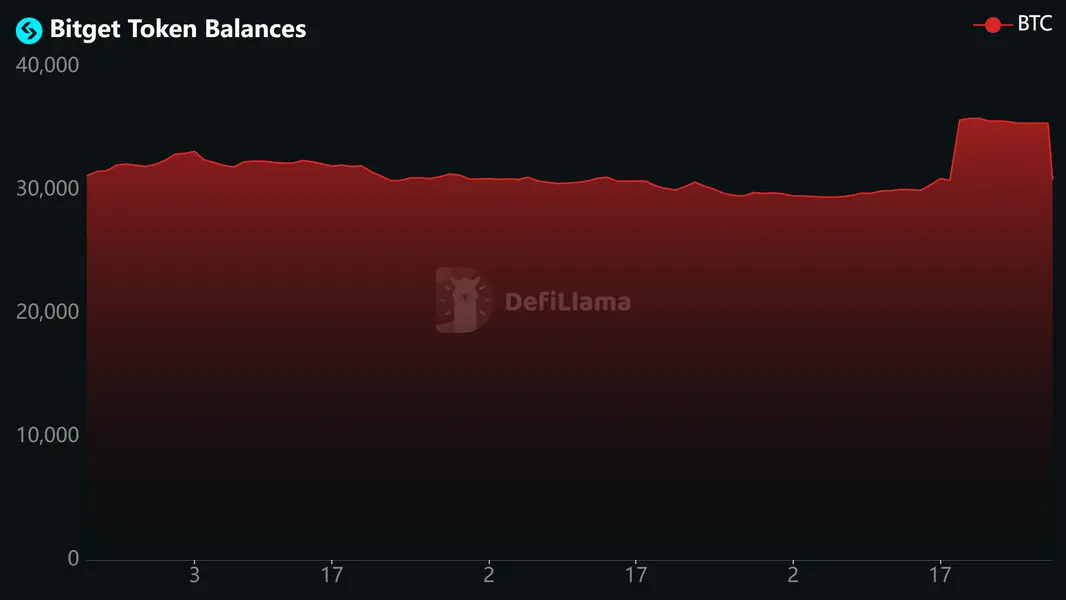
Снижение резервов оказалось больше, чем сумма, которую, по словам Чена, Bitget обработала через заявки клиентов на вывод средств. DeFiLlama отслеживает активы, хранящиеся в кошельках, связанных с биржами, что означает, что изменения могут отражать не только вывод средств клиентами, но и перемещение средств между кошельками или различия в охвате адресов.
Тем не менее, быстрый отток средств дает первое представление о реакции пользователей после того, как Bitget заморозила вывод средств на четыре дня для расследования крупнейшего инцидента безопасности за свою восьмилетнюю историю.
Bitget восстановила вывод биткоинов в 08:00 UTC 28 сентября после проведения дополнительных проверок своей инфраструктуры вывода средств. Вывод Ethereum запланирован на 29 сентября, USDT — на 30 сентября, а остальные токены, фиатные валюты и P2P-сервисы — на 2 октября.
Возобновление работы происходит на фоне попыток Bitget заверить клиентов в том, что атака не скомпрометировала ее закрытые ключи или резервы холодных кошельков.
Чен заявила, что завершенное внутреннее расследование показало, что злоумышленники использовали уязвимости в сторонних продуктах для получения учетных данных. Эти учетные данные затем использовались для отправки мошеннических инструкций на вывод средств, которые обошли средства контроля рисков Bitget.
По словам Чена, биржа изолировала затронутые системы, отозвала и перевыпустила учетные данные, а также реструктурировала доступ к конфиденциальной инфраструктуре. Bitget также отключила затронутую стороннюю функциональность, пока поставщик работает над исправлением.
Фирмы по обеспечению безопасности блокчейна, включая Mandiant и SlowMist, продолжают оказывать помощь в проведении криминалистического анализа и попытках отследить украденные активы. Ранее Bitget заявляла, что инцидент затронул критически важную серверную систему в инфраструктуре ее кошельков, и что она устранила уязвимость до возобновления вывода средств.
Bitget заявила, что клиенты не понесут убытков от инцидента, и что ее Фонд защиты покроет дефицит. Чен сообщила, что компания планирует пополнить фонд собственным капиталом до более чем 300 миллионов долларов в течение недели.
Украденные средства перемещаются, в то время как THORChain сопротивляется призывам к вмешательству
Тем временем восстановление украденных средств Bitget становится все более сложным, поскольку активы фрагментированы между мостами, кросс-чейн протоколами и сервисами конфиденциальности.
Исследователь блокчейна ZachXBT сообщил, что китайские криминальные элементы отмывали доходы от эксплойта от имени хакеров, которых он описал как предположительно связанных с Северной Кореей. Он заявил, что средства перемещались между сетями и вносились в микширующие сервисы, включая Wasabi.
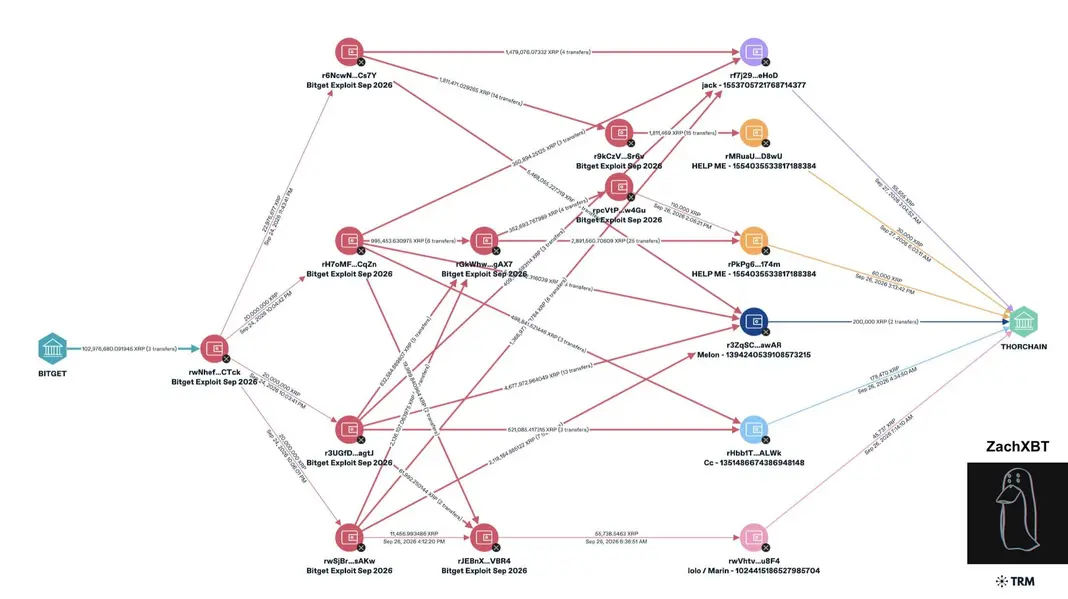
ZachXBT также связал одного из участников сети отмывания денег с действиями после эксплойта Kelp DAO на сумму 292 миллиона долларов ранее в этом году, заявив, что видел похожее поведение после нескольких атак, приписываемых кампании TraderTraitor.
Действия по отмыванию денег поставили THORChain в центр растущего спора о том, следует ли разрешенной инфраструктуре вмешиваться, когда украденные активы проходят через ее системы.
THORChain заявляет, что не будет выборочно блокировать кошельки или свопы, утверждая, что ее роль сопоставима с сетями, устойчивыми к цензуре, такими как Bitcoin и Ethereum. Однако фирма по обеспечению безопасности блокчейна GoPlus оспорила это сравнение, заявив, что архитектура THORChain дает ее операторам узлов полномочия, которых нет у валидаторов базового уровня.
GoPlus указала на кошельки с пороговой подписью THORChain, где активные узлы совместно авторизуют исходящие переводы, и заявила, что выпуск активов из этих кошельков требует подтверждающего действия подписи. Она также сослалась на остановку подписей по цепочкам, паузы в работе сети и управление Mimir как на доказательство того, что операторы узлов могут координировать вмешательство, когда они этого захотят.
Это делает спор менее о том, есть ли у THORChain экстренные меры контроля, а скорее о том, когда ее операторы готовы их использовать.
GoPlus также указала на реакцию THORChain на собственный эксплойт на сумму 10,7 млн долларов в мае, когда сеть была остановлена в рамках усилий по сдерживанию. Фирма по безопасности утверждала, что та же система экстренного реагирования может быть использована против адресов, связанных с злоумышленниками Bitget.
THORChain оспаривает этот вывод, заявляя, что остановка сети предназначена для защиты самого протокола и отличается от выборочной цензуры конкретного пользователя, кошелька или свопа. Она также заявила, что адреса злоумышленников не были внесены в черный список во время инцидента в мае, утверждая, что протокол должен оставаться нейтральным, даже когда через него проходят известные украденные средства.
GoPlus обвинила THORChain в получении финансовой выгоды от такой позиции. По ее оценкам, около 101,5 BTC на сумму примерно 8,5 млн долларов уже прошли через протокол в результате эксплойта Bitget, в то время как еще 27,63 млн XRP на сумму около 43 млн долларов конвертировались в биткоины.
Фирма также сослалась на роль THORChain в отмывании доходов от взлома Bybit в 2025 году, когда злоумышленник перевел сотни тысяч ETH через протокол и получил миллионы долларов в виде комиссий. GoPlus утверждала, что доход от комиссий создает конфликт интересов, когда операторы узлов отказываются вмешиваться в незаконные потоки.
THORChain не согласилась с такой характеристикой, и ее позиция оставляет индустрии вопрос о том, должны ли децентрализованные протоколы, сохраняющие экстренные меры контроля, оставаться нейтральными к транзакциям, когда те же системы используются для отмывания средств после крупных взломов.
Для Bitget эти дебаты имеют немедленные последствия. Поскольку вывод Ethereum, USDT и других средств возобновляется, следователи спешат вернуть активы, которые уже разбиваются по цепочкам и направляются через инфраструктуру, операторы которой могут отказаться их остановить.
Всегда имейте в виду, что редакции могут придерживаться предвзятых взглядов в освещении новостей.
Автор – Oluwapelumi Adejumo


