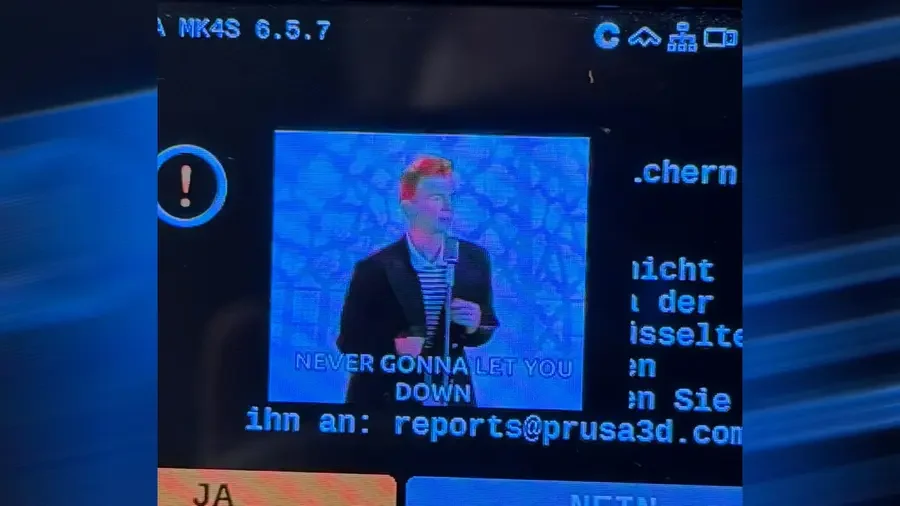
Инженер-программист Янник Диксен провел неделю, атакуя свой 3D-принтер Prusa MK4S во имя науки. По итогам относительно короткого, но интенсивного периода он подготовил видео, демонстрирующее возможность «Рикроллить» принтер посредством удаленного выполнения кода (RCE). Диксен поделился видео и результатами исследования, выявив «примерно 23 отдельных дефекта», с Prusa и опубликовал свой забавный, но подробный блог Never gonna print you up! совместно с производителем 3D-принтеров. Да, все уязвимости теперь исправлены в версиях прошивки Buddy >7.0.0. Диксен — опытный облачный архитектор, DevOps и инженер-платформостроитель. Исследование безопасности, по его словам, скорее хобби, но оно явно достаточно увлеченное, чтобы потратить целую неделю на поиск уязвимостей в MK4S. Результат оказался гораздо более значительным, чем просто забавный старый «Рикролл». Неделя отладки, фаззинга и реверс-инжиниринга «вооруженного Opus 4.8 и фаззером» привела к «14 находкам, примерно 23 отдельным дефектам и цепочке, которая заканчивается выполнением кода на главном контроллере принтера, отправленного мной по сети», отметил Диксен. «Да, полноценный RCE».
Главная уязвимость RCE получила оценку 8.1 и официально классифицируется как «Высокая степень риска». Эта серьезная ошибка находилась в облачной (или локально размещенной) платформе управления Prusa Connect. Вы можете увидеть доказательство концепции кода, «Рикроллящего» пользователя, во встроенном видео Диксена. Он отправил это видео в Prusa.
Методы, использованные для выявления этих уязвимостей, подробно описаны в исходном блоге, если вы хотите узнать больше. Между тем, было обнаружено и каталогизировано множество других уязвимостей. К ним относятся атака через имя файла USB, переполнение кучи, вызываемое некорректными зашифрованными файлами печати, и уязвимости типа «отказ в обслуживании» по сети. Многие из ошибок, вероятно, были следствием использования разработчиками утверждений (assert statements) для обеспечения предположений.
К счастью для пользователей 3D-принтеров Prusa, Диксен ответственно раскрыл эту множественность уязвимостей. Инженер сообщил, что в течение 24 часов после того, как видео с «Рикроллом» было опубликовано в социальных сетях, команда Prusa 3D-принтеров отреагировала профессионально, эффективно и доброжелательно. Компании не всегда реагируют так позитивно на тех, кто помогает им находить уязвимости в их продукции.
Всегда имейте в виду, что редакции могут придерживаться предвзятых взглядов в освещении новостей.
Автор – Mark Tyson