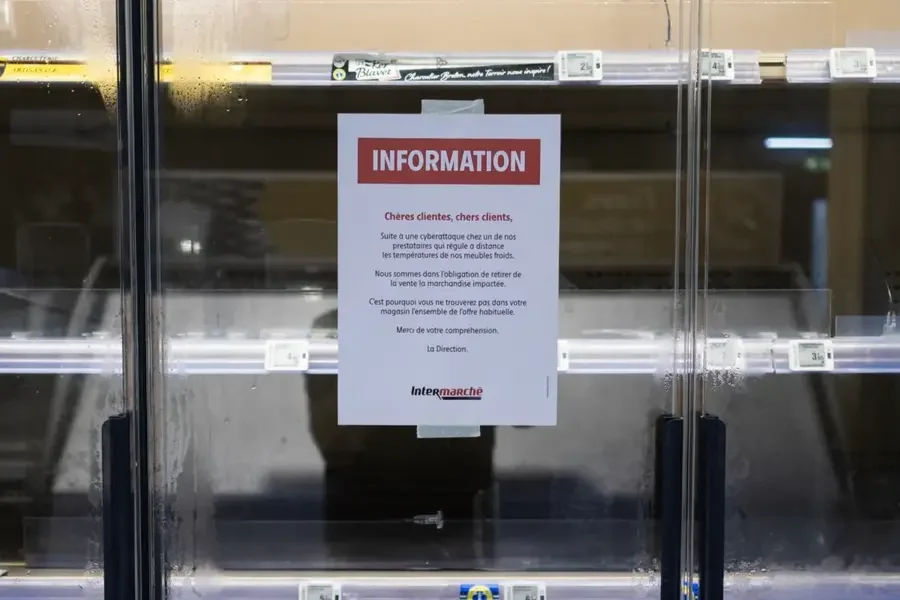
Агентство по кибербезопасности США CISA, ФБР и несколько других федеральных ведомств предупредили в совместном заявлении в четверг, что хакеры атакуют и компрометируют подключенные к Интернету системы холодильного оборудования и мониторинга холодовой цепи в продуктовых магазинах и на складах-холодильниках. В заявлении говорится, что атаки затрагивают критически важную инфраструктуру, такую как пищевая, сельскохозяйственная, транспортная отрасли и отрасли, связанные с доставкой медикаментов.
«В случае успешной эксплуатации злоумышленники могут изменять температуру и вызывать физические последствия, такие как пожарная опасность, потеря запасов и сокращение срока службы системы», — предупреждают агентства.
Предупреждение прозвучало после нескольких волн кибератак, нацеленных на промышленные холодильные установки в Великобритании и Европе за последние недели. Две отдельные волны атак позволили хакерам повысить температуру в морозильных и холодильных установках как минимум в дюжине стран, что привело к порче размороженных продуктов и уничтожению урожая. Среди затронутых систем были холодильные установки с дистанционным управлением, произведенные датской компанией Danfoss, которая прекратила предоставление обновлений безопасности для морозильных камер своих клиентов.
Хакеры также атаковали банк крови во Франции, заставив его холодильные установки повысить температуру в своих холодильных камерах с донорской кровью — но атака была остановлена до того, как она могла скомпрометировать запасы крови. Министерство обороны США расследует серию взломов, нацеленных на морозильные камеры, используемые военными, сообщает Reuters. О взломах впервые сообщило издание Signal and Silence.
США не приписали взломы конкретной группе или правительству, но исследователи в области безопасности в целом связывают атаки с Ираном; американские официальные лица также, по сообщениям, подозревают, что Иран является вероятным виновником.
CISA, ФБР, а также министерства сельского хозяйства, здравоохранения и социальных служб, и транспорта призвали пострадавшие отрасли отключить системы дистанционного управления от Интернета, изменить и усилить пароли, применять исправления, где это возможно, и вывести из эксплуатации оборудование, которое больше не поддерживается производителем.
В отдельном информационном бюллетене департаменты заявили, что хакеры могут попытаться «заставить установки работать в непрерывных циклах обогрева и разморозки, что может привести к масштабной потере запасов и опасностям для оборудования».
«Каждая организация, зависящая от холодильных систем и систем мониторинга, должна исходить из того, что она может стать целью», — заявил исполняющий обязанности руководителя отдела кибербезопасности CISA Крис Бутера.
Всегда имейте в виду, что редакции могут придерживаться предвзятых взглядов в освещении новостей.
Автор – Zack Whittaker