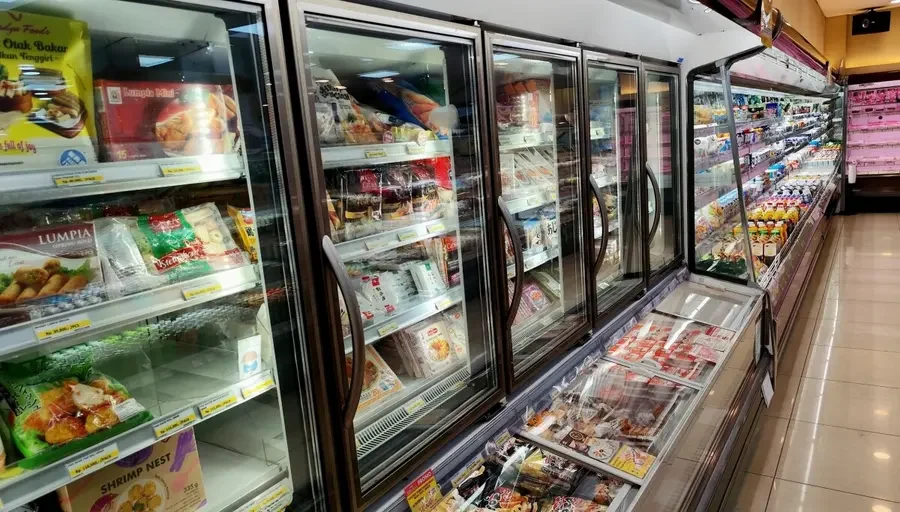
Если у вас есть промышленные “умные” морозильные камеры, будьте начеку. Федеральное правительство США призывает владельцев и операторов отключить их от интернета, установить исправления, сменить пароли по умолчанию и принять другие меры безопасности, чтобы предотвратить атаки, ставшие распространенными в Европе.
«Мы наблюдаем, как эти системы становятся мишенью в критически важных секторах инфраструктуры по всему миру, подвергая риску запасы и оборудование», — заявил директор оперативного отдела киберподразделения ФБР Бретт Литерман.
С середины октября неизвестные злоумышленники взломали тысячи систем холодильного оборудования с дистанционным управлением в сотнях продуктовых магазинов во Франции, Бельгии, Ирландии, Люксембурге и Швеции. Атаки повышают температуру внутри холодильников до 50 °C (122 °F), портят продукты и вызывают пожары.
The Register запросил у ФБР информацию о том, задокументированы ли успешные или попытки атак на системы мониторинга холодильного оборудования и холодовой цепи в Америке. На момент публикации мы не получили ответа на наши вопросы и не располагаем информацией о каких-либо задокументированных цифровых атаках на эти системы в американских супермаркетах.
Однако есть признаки того, что американские операторы осведомлены о проблеме.
Голландский продуктовый гигант Ahold Delhaize, управляющий американскими сетями супермаркетов Food Lion, Giant Food и Stop & Shop, в прошлом месяце заявил, что проактивно отключил IT-системы после кибератаки, затронувшей большинство его американских и европейских брендов.
Супермаркеты Delhaize в Европе оказались среди тех, кто пострадал от разрушительных атак на морозильные камеры.
Пентагон также, по сообщениям Reuters, рассматривает серию сбоев в работе морозильных камер на военных базах по всей территории США в августе, которые привели к порче продуктов, как предполагаемую кибератаку. Источники издания — четыре человека, знакомых с ситуацией.
В опубликованном в четверг предупреждении ФБР США, Агентство по кибербезопасности и защите инфраструктуры (CISA), Министерства здравоохранения и социальных служб, сельского хозяйства и транспорта предупредили организации о продолжающихся киберугрозах, с которыми сталкиваются операторы систем промышленного холодильного оборудования и мониторинга холодовой цепи.
«Злоумышленники могут использовать уязвимости или слабые места в необновленных или доступных через интернет контроллерах для удаленного изменения настроек и принудительного перевода устройств в непрерывные циклы обогрева и разморозки, что может привести к масштабной потере запасов и опасностям для оборудования», — заявили агентства.
По словам представителей федеральных органов, злоумышленники используют эти недостатки, обходя аутентификацию, внедряя произвольный код и злоупотребляя слабыми конфигурациями. Получив доступ к системам, преступники могут изменять температуру, чтобы испортить продукты или лекарства, требующие температурного режима, вызывать пожары и, в конечном итоге, наносить вред потребителям, употребляющим продукты, которые не хранились при надлежащих температурах.
Как оставаться в “холоде”
Чтобы предотвратить подобные сценарии, государственные организации настоятельно призывают владельцев и операторов «немедленно» внедрить лучшие практики и меры безопасности. Прежде всего: не выставляйте промышленные системы управления и устройства в общедоступный интернет.
Иранские хакеры использовали доступные через интернет программируемые логические контроллеры (ПЛК) для взлома более чем 100 систем водоснабжения в США в июле. Такие незащищенные устройства, часто не имеющие защиты паролем, являются находкой для злоумышленников, ищущих легкий способ получить доступ к критически важным объектам.
«Если удаленный доступ необходим, защитите его с помощью межсетевого экрана или периферийного устройства и обновите его до последней версии, чтобы снизить уязвимости безопасности», — советуют федеральные органы.
Другие рекомендуемые тактики включают:
-
Создание выделенной VLAN для устройств операционных технологий (OT) для изоляции промышленных устройств от корпоративных сетей.
-
Замена паролей по умолчанию на надежные пароли и политики, включение устойчивой к фишингу многофакторной аутентификации (MFA) везде, где это возможно.
-
Своевременное применение исправлений, а также вывод из эксплуатации и замена устаревших устройств, которые больше не получают обновлений безопасности от производителя.
-
Определение и поддержание списка разрешенных устройств и IP-адресов, а также ограничение доступа к OT-устройствам только для тех, кто находится в списке.
-
Ведение и тестирование резервных копий. Они должны храниться вне площадки и в автономном режиме.
И наконец: включите ведение журналов и регулярно просматривайте их на предмет любой необычной активности.®
Всегда имейте в виду, что редакции могут придерживаться предвзятых взглядов в освещении новостей.
Автор – Jessica Lyons