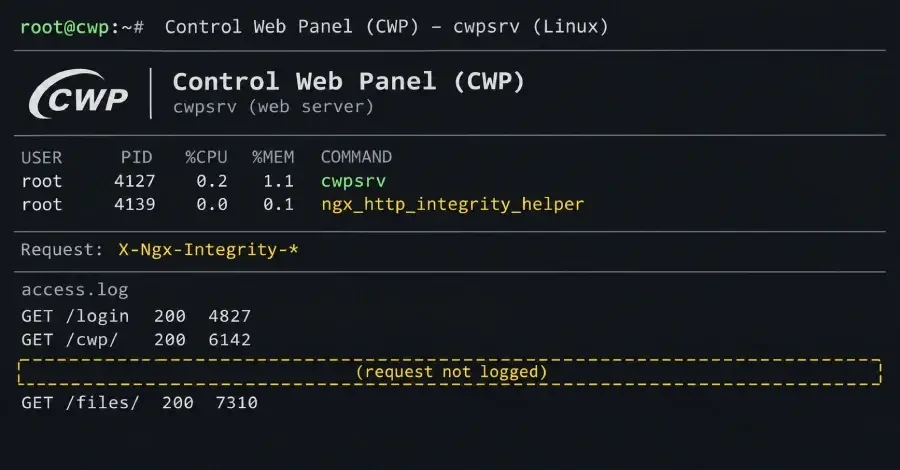
На этой неделе исследователи из XLab компании QiAnXin сообщили об обнаружении бэкдора в веб-сервере, используемом Control Web Panel (CWP) — бесплатной панелью для управления серверами Linux.
Бэкдорный веб-сервер выполняет команды, отправляемые злоумышленниками через веб-запросы, причем эти запросы не отображаются в логах доступа. Для установки требуется root-доступ, что означает, что атакующие уже контролируют сервер.
Исследователи, назвавшие бэкдор cwpdoor, 29 июня получили его установщик — скрипт, маскирующийся под обновление версии. Установщик работает только с двумя версиями веб-сервера: cwpsrv 1.15.10 и 1.24.0. Исследователям пока неизвестно, как атакующие получают необходимый для установки root-доступ.
30 сентября из Бразилии на VirusTotal был загружен архив с копией бэкдора. Исследователи полагают, что это свидетельствует о наличии «реальных жертв в дикой природе». Количество зараженных серверов не сообщается.
По данным исследователей, бэкдор представляет собой модифицированный cwpsrv с добавленным кодом. Он ведет себя как обычная программа до получения запроса с действительной временной меткой и подписью в пользовательских заголовках, начинающихся с X-Ngx-Integrity. После этого он выполняет команду из запроса.
При замене файла cwpsrv установщик возвращает его дате исходные значения, поэтому проверки с помощью ls и stat показывают, что файл не изменился. На момент проверки исследователями бэкдорный файл имел нулевое количество обнаружений из 63 на VirusTotal.
XLab предлагает три способа проверки:
В приведенном исследователями примере проверка сокетов обнаружила бэкдор на сервере, где список открытых портов выглядел нормально.
Исследователи опубликовали следующие индикаторы компрометации:
В случае заражения сервера исследователи рекомендуют предпринять три шага:
Загруженный из Бразилии архив также содержал вредоносное ПО Ebury — бэкдор OpenSSH и похититель учетных данных, активный как минимум с 2009 года. Исследователи не знают, связаны ли эти два вредоноса, и предполагают, что их могли установить на один и тот же сервер разные атакующие.
Всегда имейте в виду, что редакции могут придерживаться предвзятых взглядов в освещении новостей.
Автор – Swati Khandelwal