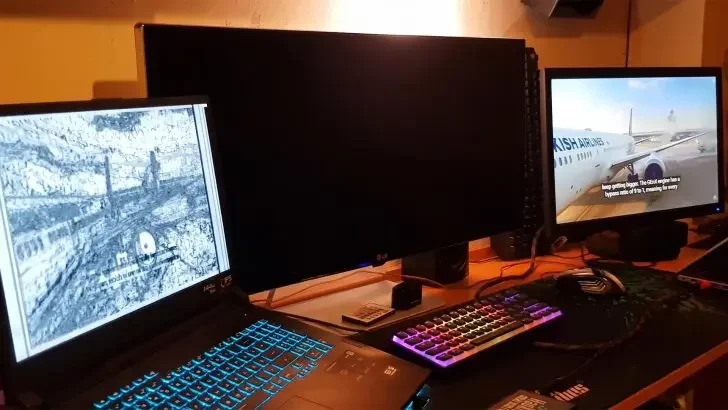
Прорывной исследовательский проект под названием Deep-TEMPEST доказал, что злоумышленники теперь могут читать изображение с экрана вашего ПК сквозь стены, используя ИИ для декодирования случайных радиосигналов, исходящих непосредственно со стандартных HDMI-кабелей. Особенно тревожит то, что для таких атак не требуется загрузка каких-либо дополнительных файлов или сетевой доступ для установления соединения. С помощью новейшей атаки электромагнитное излучение HDMI практически превращается в снимки экрана.
Deep-TEMPEST использует глубокое обучение для преобразования невидимых электромагнитных утечек HDMI в читаемые снимки экрана
Техника наблюдения основана на традиционных атаках TEMPEST — концепции, давно используемой спецслужбами для перехвата электромагнитного излучения, утекающего от электронного оборудования. Старые VGA-кабели пропускали сигналы, которые было легко реконструировать на осциллографе, тогда как современные цифровые стандарты, такие как HDMI, передают большие пакеты высокочастотных данных, которые ранее превращались в неразборчивый электромагнитный шум при перехвате по воздуху.
Чтобы преодолеть этот барьер, @buckberi раскрывает, что исследователи обучили нейронную сеть глубокого обучения, специально разработанную для подавления шумов и сборки необработанных радиочастот, полученных с помощью обычного программно-определяемого радио. Модель ИИ действует как интеллектуальный цифровой реконструктор, отображая тонкие радиофлуктуации обратно в связные растровые кадры, одновременно устраняя ненужные помехи, ослабление экранирования кабеля и деградацию сигнала на расстоянии.
Конечным результатом является зеркальное видеопоток, который в реальном времени преобразует размытый визуальный статический шум в четкий, читаемый текст и различимые окна рабочего стола. Поскольку атака полагается исключительно на радиоперехват, у ПК и их владельцев нет способа обнаружить, что их визуальный вывод наблюдается. Как упоминалось выше, нет вредоносного ПО или сетевых пакетов, достигающих брандмауэра, и не требуется прямого физического вмешательства в саму машину.
Злоумышленнику достаточно находиться снаружи защищенного офиса, ему нужна простая антенна и доступный радиоприемник, направленный на цель, чтобы получить телеметрию отображения в реальном времени. На данный момент единственным способом смягчить последствия Deep-TEMPEST является использование сильно экранированных кабелей, ферритовых фильтров и специализированных корпусов, сертифицированных по стандарту TEMPEST.
К сожалению, стандартные мониторы ПК и недорогие HDMI-кабели остаются полностью уязвимыми для этой формы атаки. Последняя демонстрация служит суровым напоминанием о том, что по мере того, как алгоритмы машинного обучения становятся все более изощренными в поиске новых уязвимостей, это происходит за счет нашей цифровой конфиденциальности.
Всегда имейте в виду, что редакции могут придерживаться предвзятых взглядов в освещении новостей.
Автор – Omar Sohail