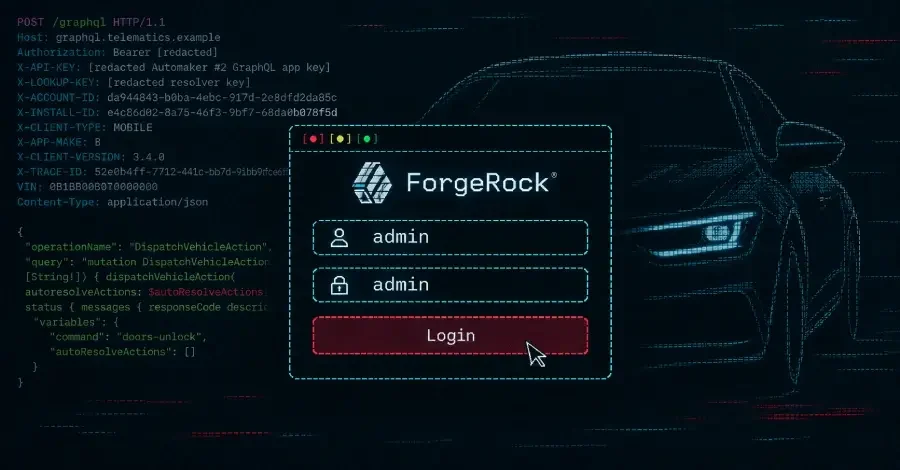
Два авторитетных исследователя в области кибербезопасности обнаружили, что системы входа в мобильные приложения двух автомобильных брендов могут быть полностью скомпрометированы. Это позволило им получить доступ к учетным записям любых клиентов, а также, в случае владельцев подключенных автомобилей, разблокировать двери и запустить двигатель.
Оба приложения использовали платформу ForgeRock (теперь часть Ping Identity) для аутентификации клиентов. Исследователям удалось получить доступ к консоли администратора на серверах этой платформы, которая использовала пароль по умолчанию.
Полная атака была протестирована только на автомобилях самих исследователей и с согласия владельцев в США в феврале 2026 года. Оба уязвимых сервиса были исправлены примерно через два часа после сообщения о проблеме.
Шубхам Шах и Сэм Карри опубликовали результаты своей работы в конце прошлой недели. Исследование началось с анализа мобильных приложений. Оба бренда использовали одну и ту же платформу для входа пользователей, которая состоит из двух частей: одна для входа, а другая, под названием OpenIDM, для хранения данных клиентов.
OpenIDM поставляется со встроенной консолью администратора на базе инструмента Apache Felix. Руководство по безопасности от ForgeRock рекомендует удалить эту консоль или защитить ее перед запуском в эксплуатацию, поскольку она хранит собственный пароль отдельно от остальной системы. На исследованных серверах консоль оставалась активной и использовала стандартный пароль: “admin” как для имени пользователя, так и для пароля.
Хотя консоль была заблокирована от прямого доступа из интернета, сетевой экран, защищающий сайт, и лежащее в его основе программное обеспечение Java интерпретировали один и тот же веб-адрес по-разному. Добавив закодированные слеши и дополнительные символы, исследователям удалось заставить сетевой экран рассматривать запрос как обычный статический файл, в то время как сервер интерпретировал его как путь к консоли. Стандартный пароль сделал остальное. Полный метод описан в их техническом анализе.
Внутри консоли исследователи использовали встроенный планировщик для запуска небольших скриптов, которые выполняли их собственный код на сервере идентификации. Это дало им доступ к командной строке машины, где хранились данные клиентов для входа в оба бренда.
Данные находились за той же защитой, что и консоль, но код исследователей получил к ним доступ изнутри сервера. Они изменили адрес электронной почты и пароль целевой учетной записи, вошли в систему от имени этого клиента через обычное приложение и получили те же токены доступа, которые использует реальное приложение.
Эти токены стали ключами к автомобилю. Используя штатные команды автомобиля, связанные с учетной записью, исследователи разблокировали двери и запустили двигатель тестового автомобиля, пока владелец стоял рядом, затем заглушили двигатель и снова заблокировали автомобиль.
Исследователи проявили осторожность в своих действиях. Они сообщили, что могли открыть сессию для любой учетной записи клиента на затронутых серверах, но команды управления автомобилем выполняли только на машинах, которыми владели или имели разрешение на использование. Они заявили, что “полная цепочка атаки была протестирована только на американских учетных записях и автомобилях”.
Шубхам Шах опубликовал информацию о второй атаке на австралийские системы тех же брендов. Там способ проникновения был иным: учетные данные администратора для сервера идентификации были оставлены в коде приложения, предназначенные для тестовой среды. Он подробно описал полную австралийскую цепочку атаки в отдельной публикации.
Сообщается, что обе атаки в совокупности позволили исследователям отправлять команды на разблокировку и запуск двигателя автомобилям брендов в Австралии, США и Канаде. Во второй публикации не указана дата исправления австралийских систем.
Атака практически не оставляла следов для владельца. Изменение адреса электронной почты и пароля не приводило к выходу владельца из приложения, а исследователи могли перенаправлять уведомления учетной записи на свой телефон, скрывая их от владельца.
После тестирования исследователи восстановили исходный адрес электронной почты. Ни в одном из отчетов не указано, обнаружил ли кто-либо другой или использовал ли этот уязвимый путь до его закрытия.
Ошибка брендов заключалась в способе использования ForgeRock, а не в новой уязвимости самого продукта. Поэтому нет и соответствующего идентификатора CVE, который отслеживает уязвимости, и нет рекомендаций производителя для выполнения. Консоль и ее пароль по умолчанию документированы годами, а руководство по безопасности от производителя уже предписывает операторам удалять консоль или изменять пароль перед запуском в эксплуатацию.
Для команд, использующих то же программное обеспечение для управления идентификацией, теперь продаваемое как PingIDM, важны две проверки:
Два исследователя имеют большой опыт подобной работы, обычно взламывая веб-системы приложений, а не сами автомобили. Они продемонстрировали удаленный доступ к автомобилям Honda, Kia, Subaru и других марок.
Уязвимость в Subaru, о которой они сообщили, раскрыла учетные записи владельцев и их автомобили через сервис подключенных автомобилей этого производителя, а более масштабное исследование 16 брендов в 2023 году выявило аналогичные веб-уязвимости в большинстве отраслей.
Всегда имейте в виду, что редакции могут придерживаться предвзятых взглядов в освещении новостей.
Автор – Swati Khandelwal